Parameter & Eingaben
Architektur-Modus
Durchsetzungs-Header
Erweiterte SicherheitsoptionenW3C CSP Spezifikation Level 3
CSP Level Kompatibilität
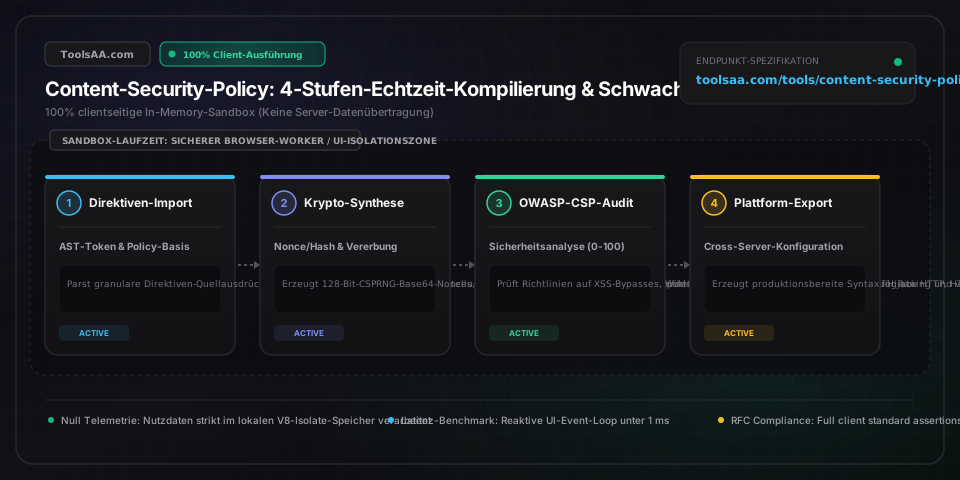
Web Crypto CSPRNG Nonce & SHA-256 Hasher
window.crypto.subtleNonce-PräfixdG9vbHNhYS1zZWN1cmUtbm9uY2UtMjAyNg==
Inline-Skript SHA-256 Hasher:'sha256-RFWzHiTAeaP0v89upId2U1QGEGNhBlCe/JC9Zdqvqo='
Verifizierte Dienste (Allowlist-Injektoren):
default-srcLadedirektiven (Fetch)Kein Fallback
Universal fallback boundary for all fetch directives when omitted.'self'
script-srcLadedirektiven (Fetch)erbt von default-src
Governs valid sources for JavaScript execution and inline scripts.'self''strict-dynamic''nonce-dG9vbHNhYS1zZWN1cmUtbm9uY2UtMjAyNg=='https:'unsafe-inline'
style-srcLadedirektiven (Fetch)erbt von default-src
Governs valid sources for stylesheets, inline styles, and CSS fonts.'self''unsafe-inline'
img-srcLadedirektiven (Fetch)erbt von default-src
Governs valid sources of images, SVG vectors, and favicons.'self'data:https:
connect-srcLadedirektiven (Fetch)erbt von default-src
Restricts script interfaces: fetch(), XMLHttpRequest, WebSocket, and sendBeacon.'self'
font-srcLadedirektiven (Fetch)erbt von default-src
Governs sources for web fonts loaded via @font-face rules.'self'data:
object-srcLadedirektiven (Fetch)erbt von default-src
Restricts plugins (<object>, <embed>, <applet>). OWASP mandates 'none'.'none'
media-srcLadedirektiven (Fetch)erbt von default-src
Governs valid sources for <audio> and <video> HTML5 media streams.(Fällt bei Leerstand auf default-src zurück)
frame-srcLadedirektiven (Fetch)erbt von default-src
Governs valid sources for nested browsing contexts (child <iframe> elements).(Fällt bei Leerstand auf default-src zurück)
worker-srcLadedirektiven (Fetch)erbt von default-src
Restricts Worker, SharedWorker, and ServiceWorker execution origins.(Fällt bei Leerstand auf default-src zurück)
manifest-srcLadedirektiven (Fetch)erbt von default-src
Governs valid sources of progressive web application (PWA) manifests.(Fällt bei Leerstand auf default-src zurück)
base-uriDokumentKein Fallback
Restricts URLs in <base> tags. CRITICAL: does NOT inherit from default-src!'none'
form-actionNavigationKein Fallback
Restricts target submission endpoints for HTML <form> elements.'self'
frame-ancestorsDokumentKein Fallback
Clickjacking Armor: restricts parents embedding this site. HTTP header only!'none'
report-uriReportingKein Fallback
Legacy URI collector endpoint for W3C CSP Level 2 violation reports.(Explizit unbeschränkt – nicht empfohlen)
report-toReportingKein Fallback
Modern W3C Reporting API endpoint group identifier.(Explizit unbeschränkt – nicht empfohlen)
Aktive Direktiven: 11Gepinnte Quellen: 18
Modern Strikte RichtlinieContent-Security-Policy: upgrade-insecure-requests; default-src 'self'; script-src 'self' 'strict-dynamic' 'nonce-dG9vbHNhYS1zZWN1cmUtbm9uY2UtMjAyNg==' https: 'unsafe-inline'; style-src 'self' 'unsafe-inline'; img-src 'self' data: https:; connect-src 'self'; font-src 'self' data:; object-src 'none'; base-uri 'none'; form-action 'self'; frame-ancestors 'none'; require-trusted-types-for 'script'; trusted-types default dompurify # Recommended Defense-in-Depth Headers: Cross-Origin-Opener-Policy: same-origin Cross-Origin-Embedder-Policy: require-corp Cross-Origin-Resource-Policy: same-origin X-Content-Type-Options: nosniff X-Frame-Options: DENY Referrer-Policy: strict-origin-when-cross-origin Permissions-Policy: camera=(), microphone=(), geolocation=()
Header: Content-Security-Policy
100% Verarbeitung im ArbeitsspeicherPrimäre Metrik100Bewertungsskala
Effizienz / Kapazität11 Direktiven18 Quellen
Netto-AusgabeAktiv (Enforcing)
Clientseitige Verarbeitung
Hochleistungsberechnung vollständig im Arbeitsspeicher des Browsers ausgeführt.
Zero-Server-Upload-Datenschutz
Alle Payloads verbleiben strikt lokal ohne jegliche externe Serverkommunikation.
Produktionsreifer Export
Saubere, optimierte Ausgabeformate bereit für den sofortigen Produktiveinsatz.