Parámetros y entradas
Régimen de despliegue arquitectónico
Modo de aplicación de la cabecera
Opciones avanzadas y directivas de orden superiorNivel de especificación W3C CSP Level 3
Compatibilidad de nivel CSP (W3C Level 1/2/3)
Sintetizador Web Crypto de nonce CSPRNG y hash SHA-256
window.crypto.subtlePrefijo de nonce criptográficodG9vbHNhYS1zZWN1cmUtbm9uY2UtMjAyNg==
Generador de hashes SHA-256 para scripts inline:'sha256-RFWzHiTAeaP0v89upId2U1QGEGNhBlCe/JC9Zdqvqo='
Inyectores de orígenes para servicios verificados:
default-srcDirectivas de carga (fetch)Sin fallback (aislado)
Universal fallback boundary for all fetch directives when omitted.'self'
script-srcDirectivas de carga (fetch)Hereda de default-src
Governs valid sources for JavaScript execution and inline scripts.'self''strict-dynamic''nonce-dG9vbHNhYS1zZWN1cmUtbm9uY2UtMjAyNg=='https:'unsafe-inline'
style-srcDirectivas de carga (fetch)Hereda de default-src
Governs valid sources for stylesheets, inline styles, and CSS fonts.'self''unsafe-inline'
img-srcDirectivas de carga (fetch)Hereda de default-src
Governs valid sources of images, SVG vectors, and favicons.'self'data:https:
connect-srcDirectivas de carga (fetch)Hereda de default-src
Restricts script interfaces: fetch(), XMLHttpRequest, WebSocket, and sendBeacon.'self'
font-srcDirectivas de carga (fetch)Hereda de default-src
Governs sources for web fonts loaded via @font-face rules.'self'data:
object-srcDirectivas de carga (fetch)Hereda de default-src
Restricts plugins (<object>, <embed>, <applet>). OWASP mandates 'none'.'none'
media-srcDirectivas de carga (fetch)Hereda de default-src
Governs valid sources for <audio> and <video> HTML5 media streams.(Recurre a default-src si se deja vacío)
frame-srcDirectivas de carga (fetch)Hereda de default-src
Governs valid sources for nested browsing contexts (child <iframe> elements).(Recurre a default-src si se deja vacío)
worker-srcDirectivas de carga (fetch)Hereda de default-src
Restricts Worker, SharedWorker, and ServiceWorker execution origins.(Recurre a default-src si se deja vacío)
manifest-srcDirectivas de carga (fetch)Hereda de default-src
Governs valid sources of progressive web application (PWA) manifests.(Recurre a default-src si se deja vacío)
base-uriDirectivas de documentoSin fallback (aislado)
Restricts URLs in <base> tags. CRITICAL: does NOT inherit from default-src!'none'
form-actionNavegación y marcosSin fallback (aislado)
Restricts target submission endpoints for HTML <form> elements.'self'
frame-ancestorsDirectivas de documentoSin fallback (aislado)
Clickjacking Armor: restricts parents embedding this site. HTTP header only!'none'
report-uriReportingSin fallback (aislado)
Legacy URI collector endpoint for W3C CSP Level 2 violation reports.(Sin restricciones explícitamente; no recomendado)
report-toReportingSin fallback (aislado)
Modern W3C Reporting API endpoint group identifier.(Sin restricciones explícitamente; no recomendado)
Directivas activas: 11Orígenes permitidos totales: 18
Estricto moderno (strict-dynamic)Content-Security-Policy: upgrade-insecure-requests; default-src 'self'; script-src 'self' 'strict-dynamic' 'nonce-dG9vbHNhYS1zZWN1cmUtbm9uY2UtMjAyNg==' https: 'unsafe-inline'; style-src 'self' 'unsafe-inline'; img-src 'self' data: https:; connect-src 'self'; font-src 'self' data:; object-src 'none'; base-uri 'none'; form-action 'self'; frame-ancestors 'none'; require-trusted-types-for 'script'; trusted-types default dompurify # Recommended Defense-in-Depth Headers: Cross-Origin-Opener-Policy: same-origin Cross-Origin-Embedder-Policy: require-corp Cross-Origin-Resource-Policy: same-origin X-Content-Type-Options: nosniff X-Frame-Options: DENY Referrer-Policy: strict-origin-when-cross-origin Permissions-Policy: camera=(), microphone=(), geolocation=()
Cabecera HTTP: Content-Security-Policy
Procesamiento 100% en memoria localMétrica principal100Escala de puntuación OWASP
Eficiencia y capacidad11 directivas18 orígenes
Resultado netoBloqueando (Enforce)
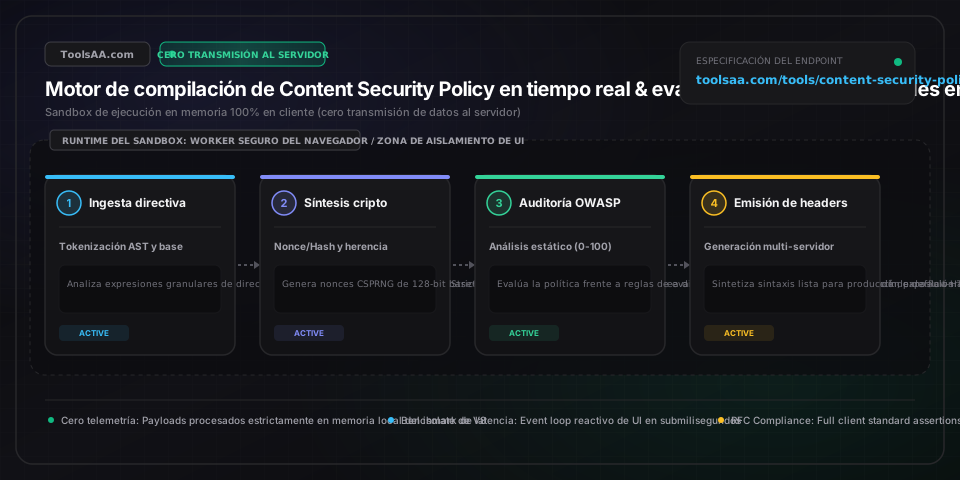
Procesamiento en el cliente
Cálculo de alto rendimiento ejecutado íntegramente en la memoria del navegador.
Cero subida al servidor
Todos los datos permanecen estrictamente locales sin comunicación con servidores externos.
Exportación para producción
Formatos de salida limpios y optimizados listos para su despliegue inmediato.