Calculadora de Subredes IP

Calculadora de Subredes IP & CIDR

Calcule máscaras de subred IPv4, rangos de red CIDR, direcciones de host utilizables e IP de broadcast. Incluye inspección binaria bit a bit, planificación VLSM y reglas de VPC en la nube.

Prefijos rápidos
Parámetros y controles de subred
IPv4 válida
Prefijo IANA: RFC 1918 Private (192.168.0.0/16)Clase de red Class C
/24
Cálculo inverso de capacidad de hosts

Introduce la cantidad requerida de hosts para calcular el prefijo CIDR más compacto sin desperdiciar direcciones.

150 hosts
Prefijo CIDR recomendado:
Máscara de subred recomendada:255.255.255.0
Capacidad de hosts utilizables:254 hosts
IPs de holgura / reserva:104 IPs
Eficiencia de asignación:58.6%
Dirección de red
192.168.1.0
Hex: 0xC0A80100
Dirección de broadcast
192.168.1.255
Hex: 0xC0A801FF
Rango de hosts utilizables
192.168.1.1➔192.168.1.254
Máscara de subred (decimal con puntos)255.255.255.0
Máscara wildcard invertida0.0.0.255
Capacidad total de direcciones256 IPs
Capacidad de hosts utilizables254 hosts
Clasificación IANARFC 1918 Private (192.168.0.0/16)
Bits de red
24 bits de red|8 bits de host
Régimen activo: Standard RFC 791 IPv4
RFC 791 utilizables: Total - 2
Capacidad total de direcciones256 IPs
Capacidad de hosts utilizables254 hosts
Máscara wildcard invertida0.0.0.255
Clasificación IANARFC
Referencia técnica y guía de arquitectura

Calculadora de Subredes IP & CIDR — Guía de referencia

Calcula máscaras de subred IPv4, rangos CIDR, direcciones de host utilizables e IP de broadcast. Incluye inspección binaria bit a bit, planificación VLSM y reglas VPC en la nube.

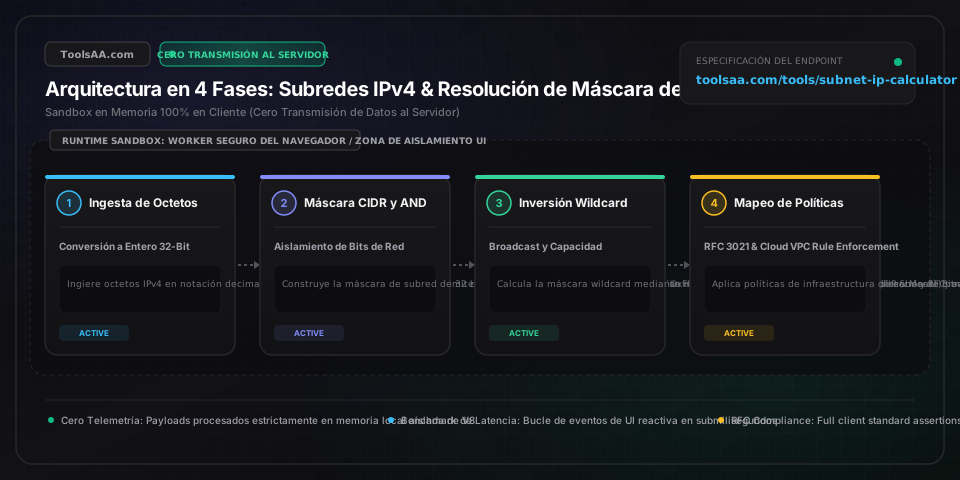
Calculadora de Subredes IP & CIDR — Guía de referencia — Arquitectura en memoria del lado del cliente y flujo de datos

Parámetros clave y controles

Notación IPv4 Decimal con PuntosDirección de Protocolo de Capa de Red

Dirección estándar del protocolo de Internet de 32 bits expresada en cuatro octetos decimales separados por puntos (p. ej., 192.168.1.1). Cada octeto representa 8 bits binarios con un valor decimal delimitado de 0 a 255 (00000000 a 11111111 en binario). Las direcciones se clasifican en rangos privados RFC 1918 (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16) o espacios unicast públicamente enrutables en Internet.

Por defecto: 192.168.1.1 (Puerta de enlace privada estándar Clase C)
Longitud de Prefijo CIDR (Máscara de Enrutamiento /N)Prefijo de Enrutamiento Interdominios sin Clases (CIDR)

Entero decimal de /0 a /32 que indica la cantidad exacta de bits contiguos de orden superior (unos) dedicados a identificar el prefijo de enrutamiento de red. Los (32 - N) bits restantes se asignan al direccionamiento de hosts dentro de ese dominio de difusión. Un prefijo /24 asigna 24 bits de red y 8 bits de host; un /16 asigna 16 bits de red y 16 bits de host.

Por defecto: /24 (24 bits de red, 8 bits de host)
Máscara de Subred (Máscara de Red Decimal con Puntos)Máscara de Filtro de Límite a Nivel de Bits

Máscara de 32 bits configurada en formato decimal con puntos (p. ej., 255.255.255.0 para /24, 255.255.240.0 para /20) utilizada por la pila de enrutamiento IP para separar los bits de red de los bits de host. Al aplicar una operación AND a nivel de bits con cualquier dirección IP (`IP & Netmask`), se ponen a cero todos los bits de host, extrayendo la dirección base de red para dirigir las decisiones de conmutación de paquetes en Capa 3.

Por defecto: 255.255.255.0 (Máscara estándar /24)
Máscara Wildcard (Máscara Invertida para ACL de Cisco)Máscara Invertida de Control de Acceso y OSPF

Complemento exacto a nivel de bits de la máscara de subred, calculado como `255.255.255.255 - Máscara de subred`. En una máscara wildcard, el 0 binario indica coincidencia obligatoria exacta del bit, mientras que el 1 binario representa un bit ignorado ('don't care'). Esencial para configurar listas de control de acceso (ACL) en Cisco IOS, sentencias de red OSPF y filtros de rutas BGP.

Por defecto: 0.0.0.255 (Wildcard para 255.255.255.0)
Límites de Dirección de Red y Difusión Dirigida (Broadcast)Direcciones Delimitadoras Reservadas por Protocolo

Según la RFC 791, la primera dirección absoluta de cualquier subred (con todos los bits de host en 0 binario) representa el identificador de red y no se puede asignar a una interfaz. La última dirección absoluta (todos los bits de host en 1 binario) funciona como dirección de difusión dirigida (directed broadcast), entregando paquetes a todos los hosts de la subred en simultáneo. La capacidad estándar de hosts utilizables es estrictamente `2^(32 - N) - 2`.

Por defecto: Red: .0 | Broadcast: .255 (para bloque /24)
Rango de Direcciones IP de Host UtilizablesIntervalo de Interfaces de Host Asignables

Intervalo contiguo de direcciones IP asignables entre la dirección de red + 1 (primera IP utilizable) y la dirección de broadcast - 1 (última IP utilizable). En arquitecturas de nube estándar como AWS VPC, las primeras cuatro direcciones IP (.0 red, .1 puerta de enlace predeterminada, .2 DNS de VPC, .3 reserva futura) y la última IP (.255 broadcast) están reservadas permanentemente por el hipervisor, dejando `2^(32 - N) - 5` direcciones utilizables.

Por defecto: 192.168.1.1 a 192.168.1.254 (254 hosts utilizables)
Consejos profesionales y mejores prácticas

Regla de Conservación RFC 3021 para Enlaces Punto a Punto

Nunca asignes subredes /30 (4 IP totales, solo 2 utilizables) para enlaces punto a punto entre routers. Las redes /30 tradicionales desperdician el 50 % de las direcciones asignadas en identificadores de red y broadcast sin uso. La RFC 3021 define subredes /31 (2 IP totales, ambas utilizables como extremos de interfaz sin dirección de broadcast), reduciendo a la mitad el consumo de direcciones IP en redes WAN empresariales y arquitecturas spine-leaf de centros de datos.

Límite de Reserva de 5 Direcciones IP en AWS VPC

Amazon Web Services reserva permanentemente las primeras 4 direcciones IP (.0 red, .1 router VPC, .2 DNS proporcionado por Amazon, .3 reserva futura de AWS) y la última IP (.255 broadcast dirigido) en cada subred de una VPC. En consecuencia, una subred /28 solo ofrece 11 direcciones IP utilizables en lugar de las 14 estándar de la RFC 791, y AWS prohíbe estrictamente subredes de tamaño inferior a /28.

Regla de Asignación Descendente en VLSM

Al particionar un bloque CIDR principal contiguo mediante máscaras de subred de longitud variable (VLSM), asigna siempre las subredes en orden descendente según los requisitos de hosts (la subred más grande primero y la más pequeña al final). Asignar subredes pequeñas antes que las grandes genera fragmentación en el espacio de direccionamiento, dejando huecos de direcciones inservibles que no cumplen con los límites de alineación en potencias de dos.

Atajo de Cálculo Rápido de Red sin Conversión Binaria

Para determinar la dirección de red sin realizar una conversión binaria completa, identifica el octeto de trabajo donde la máscara de subred no sea 255 ni 0. Resta ese valor de octeto a 256 para obtener el salto o incremento de bloque (p. ej., la máscara 255.255.240.0 tiene un incremento de 256 - 240 = 16 en el octeto 3). La dirección de red será el múltiplo más alto de dicho incremento que sea menor o igual al valor del octeto correspondiente de la IP.

Problemas comunes y soluciones

⚠️Contaminación de Bits de Host al Especificar la Dirección Base de Red

Ocurre al definir una subred utilizando una dirección IP cuyos bits de host no son todos cero (p. ej., configurar 192.168.1.50/24 en una sentencia de enrutamiento en lugar de 192.168.1.0/24). Los proveedores cloud (AWS/GCP), routers BGP e iptables rechazan los bits de host que no están a cero con errores de tipo 'Invalid CIDR block'. Aplica siempre una operación AND a nivel de bits (`IP & Mask`) para sanear la dirección base antes de aplicar configuraciones de enrutamiento.

⚠️Colisión por Solapamiento de Rangos de Subred en Peering Multi-VPC

AWS Transit Gateway, Azure VNet Peering y GCP Interconnect descartan conexiones de interconexión (peering) si los bloques CIDR se solapan aunque sea por una sola dirección de host (p. ej., conectar 10.0.0.0/16 con 10.0.64.0/18). Audita el prefijo binario completo de red y utiliza tablas de asignación o supernetting antes de desplegar VPC para garantizar espacios de direccionamiento estrictamente disjuntos.

⚠️Agotamiento de Direcciones de Host por Desfase de Puerta de Enlace (Off-by-One)

Es frecuente olvidar que los dispositivos hipervisores, las VIP de routers (HSRP/VRRP) y los planos de control de Kubernetes gestionados consumen direcciones IP fijas de host. Si una capa de aplicación requiere 14 nodos de base de datos, asignar una subred /28 (14 IP utilizables según RFC) deja un margen de reserva de cero en cuanto se vincula la puerta de enlace predeterminada (.1). Presupuesta siempre un margen mínimo de crecimiento del 20 % en capacidad de hosts.

⚠️Enrutamiento Asimétrico y Agujero Negro (Blackholing) por Discrepancia de Máscaras

Si el Host A está configurado con 192.168.1.50/24 (máscara 255.255.255.0) y el Host B en el mismo conmutador físico se configura con 192.168.1.200/25 (máscara 255.255.255.128), el Host A asume que el Host B es local y emite solicitudes ARP directas, mientras que el Host B considera al Host A externo y envía las respuestas a través de la puerta de enlace. Garantiza la asignación homogénea de máscaras de subred en todos los terminales del mismo dominio de difusión de Capa 2.

Preguntas frecuentes (FAQ)

¿Cómo se calcula una máscara de subred y el rango de IP utilizables a partir de un prefijo CIDR?▼

Para calcular la máscara de subred desde un prefijo CIDR /N, establece los primeros N bits en 1 y los (32 - N) bits restantes en 0 a lo largo de cuatro octetos de 8 bits. Por ejemplo, /26 tiene 26 unos (11111111.11111111.11111111.11000000), lo que resulta en la máscara 255.255.255.192. El tamaño del bloque es 2^(32 - 26) = 64 direcciones totales. Al aplicar una operación AND a nivel de bits entre una IP como 192.168.1.100 y 255.255.255.192, se obtiene la dirección de red 192.168.1.64, primera IP utilizable 192.168.1.65, última IP utilizable 192.168.1.126 y dirección de broadcast 192.168.1.127 (62 hosts utilizables).

¿Cuál es la diferencia entre una máscara de subred y una máscara wildcard?▼

Una máscara de subred utiliza unos binarios para delimitar la porción de red y ceros binarios para los hosts (p. ej., 255.255.255.0 son 24 unos seguidos de 8 ceros), definiendo el límite de una subred concreta. Una máscara wildcard es la inversión exacta a nivel de bits (calculada como 255.255.255.255 menos la máscara de subred, p. ej., 0.0.0.255), donde el 0 binario significa 'coincidencia exacta' y el 1 binario significa 'ignorar bit'. Las máscaras wildcard se emplean en listas de control de acceso (ACL) de Cisco IOS y OSPF para filtrar subredes específicas o rangos de IP no contiguos.

¿Por qué AWS reserva 5 direcciones IP en cada subred de una VPC?▼

Amazon Web Services reserva permanentemente 5 direcciones IP en cada subred de VPC para servicios esenciales de infraestructura: 1) .0 es la dirección de red; 2) .1 es la puerta de enlace del router predeterminado de la VPC; 3) .2 es el DNS proporcionado por Amazon (Route 53 Resolver); 4) .3 está reservada por AWS para futuras extensiones de enrutamiento; y 5) la última IP (p. ej., .255 en un bloque /24) es el broadcast de red. Por este motivo, una subred VPC /24 ofrece 251 direcciones IP utilizables en vez de 254.

¿Cuántas direcciones IP utilizables hay en una subred /24, /23 y /22?▼

En redes IPv4 bajo el estándar RFC 791: una subred /24 contiene 2^(32 - 24) = 256 direcciones IP totales y 254 direcciones de host utilizables; una subred /23 contiene 2^(32 - 23) = 512 IP totales y 510 utilizables; y una subred /22 contiene 2^(32 - 22) = 1.024 IP totales y 1.022 utilizables. En entornos de nube como AWS, se deben restar 3 direcciones adicionales reservadas para su infraestructura (.1, .2, .3).

¿Qué es la RFC 3021 y cuándo se puede utilizar una subred /31?▼

La RFC 3021 es un estándar de ingeniería de Internet titulado 'Using 31-Bit Prefixes on IPv4 Point-to-Point Links'. En el subnetting tradicional, las subredes requieren como mínimo un prefijo /30 (4 IP) porque la primera dirección se reserva para la red y la última para broadcast, dejando únicamente 2 direcciones utilizables (desperdicio del 50 %). La RFC 3021 autoriza el uso de subredes /31 (solo 2 IP en total) en enlaces punto a punto entre routers, asignando ambas direcciones a extremos de interfaz sin sobrecarga de broadcast y ahorrando millones de direcciones en redes de telecomunicaciones y centros de datos modernos.

¿Cómo se calculan la dirección de red y la dirección de broadcast de una IP?▼

Para calcular la dirección de red, realiza una operación AND a nivel de bits entre la dirección IP binaria de 32 bits y la máscara de subred de 32 bits: `Network = IP & SubnetMask`. Esto pone a 0 todos los bits de host. Para calcular la dirección de broadcast, toma la dirección de red y ejecuta una operación OR a nivel de bits con la máscara wildcard invertida: `Broadcast = Network | (~SubnetMask)`. Esto pone a 1 todos los bits de host. Por ejemplo, la IP 10.1.5.130 con máscara 255.255.255.128 (/25) produce la dirección de red 10.1.5.128 y la dirección de broadcast 10.1.5.255.

Herramientas y utilidades relacionadas

Todas las herramientas →