Subnetz-IP-Rechner

Subnetzrechner & CIDR-Bereich

Berechnen Sie IPv4-Subnetzmasken, CIDR-Bereiche, nutzbare Host-IPs und Broadcast-Adressen. Mit bitweiser Binärinspektion, VLSM-Planung und Cloud-VPC-Regeln.

Schnellpräfix-Auswahl
Subnetz-Parameter & Steuerung
Gültiges IPv4
IANA-Präfix RFC 1918 Private (192.168.0.0/16)Klassenpräfix Class C
/24
Umgekehrter Kapazitätslöser

Geben Sie die benötigte Host-Anzahl ein, um das kompakteste CIDR-Präfix ohne Adressverschwendung zu berechnen.

150 Hosts
Empfohlenes CIDR-Präfix:
Empfohlene Subnetzmaske:255.255.255.0
Nutzbare Host-Anzahl:254 Hosts
Reserve- / Puffer-IPs:104 IPs
Adressraumeffizienz:58.6%
Netzwerkadresse
192.168.1.0
Hex: 0xC0A80100
Broadcast-Adresse
192.168.1.255
Hex: 0xC0A801FF
Nutzbarer Host-Bereich
192.168.1.1➔192.168.1.254
Subnetzmaske (Dezimalpunkt)255.255.255.0
Wildcard-Invertierungsmaske0.0.0.255
Gesamte IP-Kapazität256 IPs
Nutzbare Host-Anzahl254 Hosts
IANA-KlassifizierungRFC 1918 Private (192.168.0.0/16)
Netzwerk-Bits
24 Net|8 Host
Aktives Regelwerk: Standard RFC 791 IPv4
RFC 791 nutzbar: Gesamt - 2
Gesamte IP-Kapazität256 IPs
Nutzbare Host-Anzahl254 Hosts
Wildcard-Invertierungsmaske0.0.0.255
IANA-KlassifizierungRFC
Technische Referenz & Architektur-Leitfaden

Subnetz-Rechner & CIDR-Guide

Berechnen Sie IPv4-Subnetzmasken, CIDR-Netzwerkbereiche, nutzbare Host-Adressen und Broadcast-IPs. Inklusive bitweiser Binäranalyse, VLSM-Planung und Cloud-VPC-Regeln.

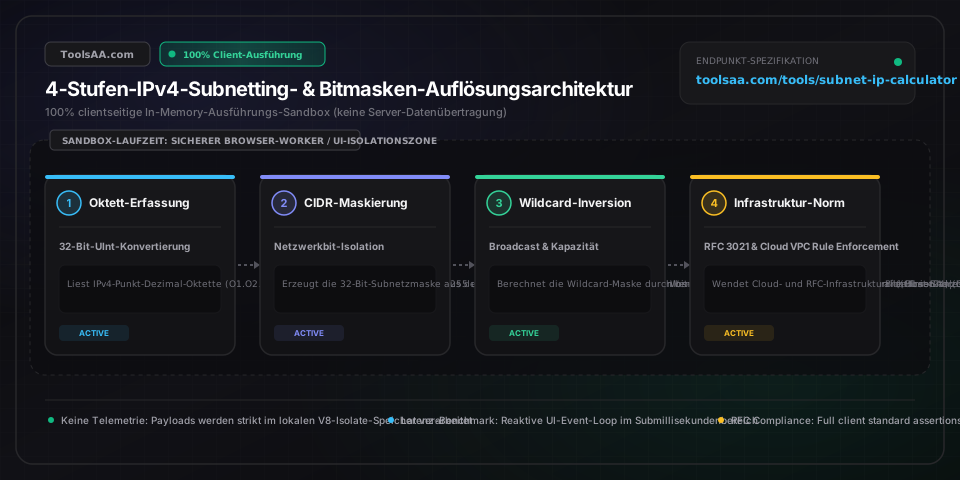
Subnetz-Rechner & CIDR-Guide — Client-seitige In-Memory-Architektur und Datenfluss

Wichtige Parameter & Einstellungen

Punkt-Dezimal-Notation für IPv4-AdressenNetzwerkschicht-Protokolladresse

Standardmäßige 32-Bit-Internetprotokoll-Adresse, dargestellt als vier durch Punkte getrennte Dezimaloktette (z. B. 192.168.1.1). Jedes Oktett repräsentiert 8 Binärbits mit einem streng begrenzten Wertebereich von 0 bis 255 (binär 00000000 bis 11111111). Adressen werden in private IP-Bereiche nach RFC 1918 (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16) oder öffentlich routbare Unicast-Bereiche des Internets unterteilt.

Standard: 192.168.1.1 (Standardmäßiges privates Class-C-Gateway)
CIDR-Präfixlänge (Routing-Bitmaske /N)Classless Inter-Domain Routing-Präfix

Eine Dezimalzahl von /0 bis /32, die die exakte Anzahl fortlaufender führender High-Order-Bits (Einsen) angibt, die das Routing-Netzwerkpräfix identifizieren. Die verbleibenden (32 - N) Bits stehen für die Adressierung von Host-Endpunkten innerhalb dieser Broadcast-Domäne zur Verfügung. Ein /24-Präfix allokiert 24 Netzwerkbits und 8 Host-Bits; ein /16-Präfix allokiert 16 Netzwerkbits und 16 Host-Bits.

Standard: /24 (24 Netzwerkbits, 8 Host-Bits)
Subnetzmaske (Dotted-Decimal-Netzmaske)Bitweise Grenzfilter-Maske

Eine 32-Bit-Bitmaske im Punkt-Dezimal-Format (z. B. 255.255.255.0 für /24, 255.255.240.0 für /20), die vom IP-Routing-Stack verwendet wird, um Netzwerkbits von Host-Bits zu trennen. Wird sie bitweise per UND mit einer IP-Adresse verknüpft (`IP & Netmask`), werden alle Host-Bits auf Null gesetzt, wodurch die Basis-Netzwerkadresse für Layer-3-Paketweiterleitungsentscheidungen extrahiert wird.

Standard: 255.255.255.0 (Standardmäßige /24-Netzmaske)
Wildcard-Maske (Invertierte Cisco-ACL-Maske)Invertierte Bitmaske für Zugriffskontrolle & OSPF

Das exakte bitweise Komplement der Subnetzmaske, berechnet als `255.255.255.255 - Subnetzmaske`. In einer Wildcard-Maske signalisiert eine binäre 0 eine exakte Bit-Übereinstimmung, während eine binäre 1 ein ignoriertes „Don't-Care“-Bit darstellt. Unerlässlich für die Konfiguration von Cisco-IOS-Zugriffskontrolllisten (ACLs), OSPF-Netzwerk-Statements und BGP-Routenfiltern.

Standard: 0.0.0.255 (Wildcard für 255.255.255.0)
Netzwerk- & Directed-Broadcast-AdressgrenzenReservierte Protokoll-Trenn-Adressen

Gemäß RFC 791 repräsentiert die allererste Adresse eines Subnetzes (alle Host-Bits auf binär 0 gesetzt) die Netzwerk-ID und kann keinem Interface zugewiesen werden. Die letzte Adresse (alle Host-Bits auf binär 1 gesetzt) dient als Directed-Broadcast-Adresse, die Frames gleichzeitig an alle Subnetz-Hosts überträgt. Die standardmäßig nutzbare Host-Kapazität beträgt daher exakt `2^(32 - N) - 2`.

Standard: Netzwerk: .0 | Broadcast: .255 (für /24-Block)
Bereich nutzbarer Host-IP-AdressenZuweisbare Host-Schnittstellenspanne

Die zusammenhängende Spanne zuweisbarer IP-Adressen zwischen Netzwerkadresse + 1 (erste nutzbare IP) und Broadcast-Adresse - 1 (letzte nutzbare IP). In gängigen Cloud-Architekturen wie AWS VPC werden die ersten vier IP-Adressen (.0, .1 Standard-Gateway, .2 VPC-DNS, .3 zukünftige Reserve) und die letzte IP (.255 Broadcast) fest vom Hypervisor beansprucht, sodass `2^(32 - N) - 5` nutzbare Adressen verbleiben.

Standard: 192.168.1.1 bis 192.168.1.254 (254 nutzbare Hosts)
Profi-Tipps & Best Practices

RFC-3021-Adressökonomie für Punkt-zu-Punkt-Verbindungen

Weisen Sie Router-zu-Router-Punkt-zu-Punkt-Verbindungen niemals /30-Subnetze zu (4 IP-Adressen insgesamt, davon nur 2 nutzbar). Klassische /30-Netze verschwenden 50 % der allokierten Adressen für ungenutzten Netzwerk- und Broadcast-Overhead. RFC 3021 definiert /31-Subnetze (2 Adressen insgesamt, beide ohne Broadcast-Adresse vollständig als Schnittstellenendpunkte nutzbar) und halbiert so den IP-Verbrauch in großen Enterprise-WANs und Spine-Leaf-Rechenzentrumsstrukturen.

Die 5-IP-Reservierungsfalle in AWS VPC

Amazon Web Services reserviert in jedem VPC-Subnetz dauerhaft die ersten vier IP-Adressen (.0 Netzwerk, .1 VPC-Router, .2 Amazon-Provided DNS, .3 künftige AWS-Reserve) sowie die letzte IP (.255 Directed Broadcast). Folglich stellt ein /28-Subnetz nur 11 statt der nach RFC 791 üblichen 14 nutzbaren IP-Adressen bereit, und AWS untersagt Subnetze kleiner als /28 strikt.

Absteigende Zuweisungsreihenfolge bei VLSM

Bei der Aufteilung eines zusammenhängenden übergeordneten CIDR-Blocks mittels Variable Length Subnet Masking (VLSM) müssen Subnetze stets in absteigender Reihenfolge des Host-Bedarfs vergeben werden (größtes Subnetz zuerst, kleinstes zuletzt). Werden kleinere Subnetze vor größeren allokiert, fragmentiert der Adressraum und es entstehen unbrauchbare Lücken, die Zweierpotenz-Ausrichtungsgrenzen verletzen.

Schnellberechnung der Netzwerkadresse via Schrittweiten-Methode

Um die Netzwerkadresse ohne vollständige Binärkonvertierung zu ermitteln, identifizieren Sie das relevante Oktett, in dem die Subnetzmaske weder 255 noch 0 beträgt. Subtrahieren Sie diesen Maskenwert von 256, um die Schrittweite (Blockgröße) zu erhalten (z. B. Maske 255.255.240.0 hat in Oktett 3 die Schrittweite 256 - 240 = 16). Die Basis-Netzwerkadresse ist das höchste Vielfache dieser Schrittweite, das kleiner oder gleich dem Wert des IP-Oktetts ist.

Häufige Fehlerquellen & Fehlerbehebung

⚠️Kontaminierte Host-Bits in der Basis-Netzwerkadresse

Tritt auf, wenn ein Subnetz mit einer IP-Adresse definiert wird, deren Host-Bits nicht alle Null sind (z. B. Angabe von 192.168.1.50/24 als Routing-Eintrag anstelle von 192.168.1.0/24). Cloud-Provider (AWS/GCP), BGP-Router und iptables verwerfen nicht genullte Host-Bits mit Fehlern wie „Invalid CIDR block“. Wenden Sie stets ein bitweises UND (`IP & Maske`) an, um die Basisadresse vor dem Eintragen in Routing-Tabellen zu bereinigen.

⚠️Subnetz-Überlappungskollision beim Multi-VPC-Peering

AWS Transit Gateway, Azure VNet Peering und GCP Cloud Interconnect verweigern Peering-Verbindungen, sobald sich CIDR-Blöcke auch nur um eine einzige Host-Adresse überschneiden (z. B. Peering von 10.0.0.0/16 mit 10.0.64.0/18). Prüfen Sie vor dem VPC-Rollout die binären Netzwerkpräfixe und nutzen Sie strukturierte Supernetting-Allokationstabellen, um garantiert disjunkte Adressräume sicherzustellen.

⚠️Off-by-One-Adresserschöpfung durch Standard-Gateway-Allokation

Netzwerkadministratoren übersehen häufig, dass Hypervisor-Appliances, Router-VIPs (HSRP/VRRP) und gemanagte Kubernetes-Control-Planes feste Host-Adressen beanspruchen. Benötigt eine Anwendungsschicht 14 Datenbankknoten, bietet ein /28-Subnetz (14 nach RFC nutzbare IPs) keinerlei Reserve mehr, sobald das Default-Gateway (.1) gebunden ist. Planen Sie stets einen Wachstumspuffer von mindestens 20 % ein.

⚠️Asymmetrisches Routing und Paketverlust durch divergierende Subnetzmasken

Wenn Host A mit 192.168.1.50/24 (Netzmaske 255.255.255.0) und Host B am selben physischen Switch mit 192.168.1.200/25 (Netzmaske 255.255.255.128) konfiguriert ist, hält Host A Host B für lokal und sendet direkte ARP-Anfragen, während Host B Host A als extern einstuft und Antworten über das Gateway routet. Stellen Sie eine einheitliche Subnetzmaskenverteilung über alle Endpunkte in der Layer-2-Broadcast-Domäne sicher.

Häufig gestellte Fragen (FAQ)

Wie berechnet man Subnetzmaske und nutzbaren IP-Bereich aus einem CIDR-Präfix?▼

Um eine Subnetzmaske aus einem CIDR-Präfix /N zu ermitteln, werden die ersten N Bits auf 1 und die verbleibenden (32 - N) Bits über vier 8-Bit-Oktette auf 0 gesetzt. Ein /26-Präfix besitzt beispielsweise 26 Einsen (11111111.11111111.11111111.11000000), was der Netzmaske 255.255.255.192 entspricht. Die Blockgröße beträgt 2^(32 - 26) = 64 Adressen. Die bitweise UND-Verknüpfung einer IP wie 192.168.1.100 mit 255.255.255.192 ergibt die Netzwerkadresse 192.168.1.64, die erste nutzbare IP 192.168.1.65, die letzte nutzbare IP 192.168.1.126 und die Broadcast-Adresse 192.168.1.127 (62 nutzbare Hosts).

Worin besteht der Unterschied zwischen einer Subnetzmaske und einer Wildcard-Maske?▼

Eine Subnetzmaske verwendet binäre Einsen zur Kennzeichnung des Netzwerkteils und Nullen für den Hostteil (z. B. entspricht 255.255.255.0 genau 24 Einsen gefolgt von 8 Nullen) und grenzt ein einzelnes Subnetz ab. Eine Wildcard-Maske ist die exakte bitweise Umkehrung (berechnet als 255.255.255.255 minus Subnetzmaske, z. B. 0.0.0.255), wobei binär 0 „muss exakt übereinstimmen“ und binär 1 „Bit ignorieren“ bedeutet. Wildcard-Masken werden in Cisco-IOS-Zugriffskontrolllisten (ACLs) und OSPF eingesetzt, um Subnetze oder nicht zusammenhängende IP-Bereiche zu filtern.

Warum reserviert AWS in jedem VPC-Subnetz 5 IP-Adressen?▼

Amazon Web Services reserviert in jedem VPC-Subnetz dauerhaft fünf IP-Adressen für zentrale Infrastrukturdienste: 1) .0 ist die Netzwerkadresse; 2) .1 ist das VPC-Standardrouter-Gateway; 3) .2 ist der Amazon Provided DNS (Route 53 Resolver); 4) .3 wird von AWS für zukünftige Routing-Erweiterungen vorgehalten; und 5) die letzte IP (z. B. .255 in einem /24) fungiert als Netzwerk-Broadcast. Aus diesem Grund bietet ein /24-VPC-Subnetz 251 statt 254 nutzbare IP-Adressen.

Wie viele nutzbare IP-Adressen bieten /24-, /23- und /22-Subnetze?▼

Nach regulärem RFC-791-IPv4-Standard enthält ein /24-Subnetz 2^(32 - 24) = 256 IP-Adressen und 254 nutzbare Host-Adressen; ein /23-Subnetz enthält 2^(32 - 23) = 512 IP-Adressen und 510 nutzbare Host-Adressen; und ein /22-Subnetz umfasst 2^(32 - 22) = 1.024 IP-Adressen und 1.022 nutzbare Host-Adressen. In Cloud-Umgebungen wie AWS müssen zusätzlich 3 Adressen für die AWS-eigene Infrastruktur abgezogen werden (.1, .2, .3).

Was besagt RFC 3021 und wann darf ein /31-Subnetz verwendet werden?▼

RFC 3021 ist ein Internet-Engineering-Standard mit dem Titel „Using 31-Bit Prefixes on IPv4 Point-to-Point Links“. Im klassischen Subnetting erfordern Punkt-zu-Punkt-Verbindungen mindestens ein /30-Präfix (4 IPs), da die erste IP als Netzwerkadresse und die letzte als Broadcast-Adresse reserviert ist, sodass lediglich 2 nutzbare Adressen verbleiben (50 % Verlust). RFC 3021 erlaubt /31-Subnetze (nur 2 IPs insgesamt) für Direktverbindungen zwischen zwei Routern, wobei beide Adressen ohne Broadcast-Overhead als Host-Schnittstellen fungieren, was in modernen Telekommunikations- und Rechenzentrumsnetzen Millionen Adressen einspart.

Wie berechnet man die Netzwerkadresse und die Broadcast-Adresse einer IP?▼

Zur Berechnung der Netzwerkadresse wird eine bitweise UND-Verknüpfung zwischen der binären 32-Bit-IP-Adresse und der 32-Bit-Subnetzmaske ausgeführt: `Netzwerk = IP & Subnetzmaske`. Dadurch werden alle Host-Bits auf 0 gesetzt. Zur Ermittlung der Broadcast-Adresse verknüpft man die Netzwerkadresse bitweise per ODER mit der invertierten Wildcard-Maske: `Broadcast = Netzwerk | (~Subnetzmaske)`. Dadurch werden alle Host-Bits auf 1 gesetzt. Beispiel: Die IP 10.1.5.130 mit der Netzmaske 255.255.255.128 (/25) ergibt die Netzwerkadresse 10.1.5.128 und die Broadcast-Adresse 10.1.5.255.

Verwandte Tools & Hilfsprogramme

Alle Tools →