Calculadora de Sub-rede IP

Calculadora de Sub-rede IP & CIDR

Calcule máscaras de sub-rede IPv4, intervalos CIDR, hosts utilizáveis e broadcast. Inclui inspeção binária bit a bit, planejamento VLSM e regras de VPC em nuvem.

Prefixos Rápidos
Parâmetros de Sub-rede e Controles
IPv4 Válido
Escopo IANA: RFC 1918 Private (192.168.0.0/16)Classe: Class C
/24
Solucionador Inverso de Capacidade

Informe o número de hosts necessários para encontrar o prefixo CIDR mais compacto sem desperdício.

150 hosts
Prefixo CIDR Recomendado:
Máscara de Sub-rede Recomendada:255.255.255.0
Capacidade de Hosts Utilizáveis:254 hosts
IPs de Folga / Reserva:104 IPs
Eficiência de Alocação:58.6%
Endereço de Rede
192.168.1.0
Hex: 0xC0A80100
Endereço de Broadcast
192.168.1.255
Hex: 0xC0A801FF
Intervalo de Hosts Utilizáveis
192.168.1.1➔192.168.1.254
Máscara de Sub-rede255.255.255.0
Máscara Wildcard Invertida0.0.0.255
Capacidade Total de Endereços256 IPs
Capacidade de Hosts Utilizáveis254 hosts
Classificação IANARFC 1918 Private (192.168.0.0/16)
Bits de Rede
24 Rede|8 Host
Regime Ativo: Standard RFC 791 IPv4
RFC 791 Utilizáveis: Total - 2
Capacidade Total de Endereços256 IPs
Capacidade de Hosts Utilizáveis254 hosts
Máscara Wildcard Invertida0.0.0.255
Classificação IANARFC
Referência técnica e guia de arquitetura

Calculadora de Sub-rede & Faixa CIDR — Guia de referência

Calcule máscaras de sub-rede IPv4, faixas de rede CIDR, endereços de hosts úteis e IPs de broadcast. Inclui inspeção binária bit a bit, planejamento VLSM e regras para VPCs em nuvem.

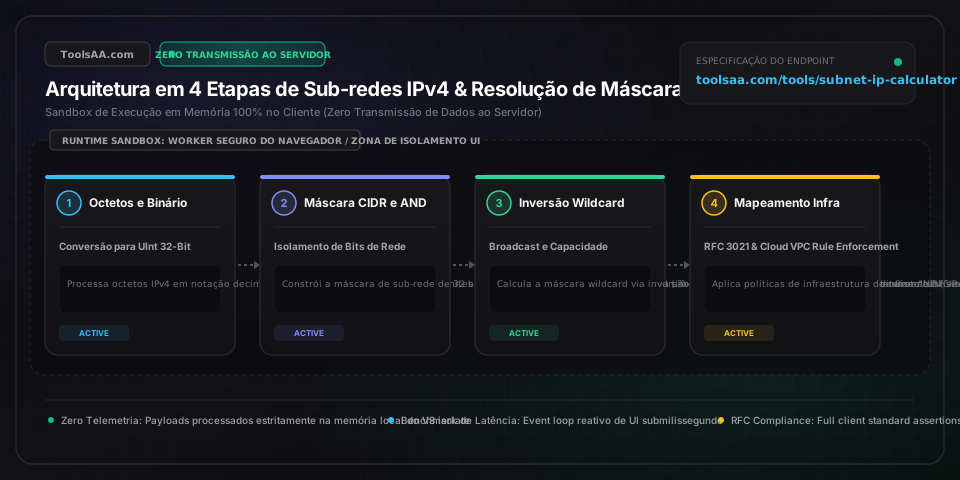
Calculadora de Sub-rede & Faixa CIDR — Guia de referência — Arquitetura em memória do lado do cliente e fluxo de dados

Parâmetros-chave e controles

Notação de Endereço IPv4 Decimal com PontosEndereço de Protocolo da Camada de Rede

Endereço padrão de protocolo de internet de 32 bits expresso como quatro octetos decimais separados por pontos (ex.: 192.168.1.1). Cada octeto representa 8 bits binários com valor decimal estritamente delimitado entre 0 e 255 (00000000 a 11111111 em binário). Os endereços são classificados em escopos privados da RFC 1918 (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16) ou espaços unicast publicamente roteáveis na internet.

Padrão: 192.168.1.1 (Gateway padrão privado Classe C)
Comprimento do Prefixo CIDR (Máscara de Roteamento /N)Prefixo de Roteamento Interdomínios Sem Classes (CIDR)

Número inteiro decimal de /0 a /32 que denota a contagem exata de bits de alta ordem (1s) contíguos dedicados a identificar o prefixo de roteamento de rede. Os bits restantes (32 - N) são alocados para o endereçamento de endpoints de host dentro daquele domínio de broadcast. Uma máscara /24 aloca 24 bits de rede e 8 bits de host; uma /16 aloca 16 bits de rede e 16 bits de host.

Padrão: /24 (24 bits de rede, 8 bits de host)
Máscara de Sub-rede (Netmask Decimal com Pontos)Máscara de Filtro de Limite Bit a Bit

Máscara de bits de 32 bits configurada no formato decimal com pontos (ex.: 255.255.255.0 para /24, 255.255.240.0 para /20), utilizada por pilhas de roteamento IP para separar os bits de rede dos bits de host. Ao realizar uma operação lógica AND bit a bit com qualquer endereço IP (`IP & Netmask`), ela zera todos os bits de host, extraindo o Endereço de Rede base para orientar as decisões de comutação e roteamento de pacotes na Camada 3.

Padrão: 255.255.255.0 (Máscara padrão /24)
Máscara Curinga (Wildcard Invertida Cisco ACL)Máscara de Bits Invertida para Controle de Acesso e OSPF

O complemento binário exato bit a bit da máscara de sub-rede, calculado como `255.255.255.255 - Máscara de Sub-rede`. Em uma máscara wildcard, o bit 0 indica a exigência de correspondência exata, enquanto o bit 1 representa um bit ignorado ('don't care'). Essencial para configurar Listas de Controle de Acesso (ACLs) no Cisco IOS, declarações de rede no OSPF e filtros de rota no BGP.

Padrão: 0.0.0.255 (Wildcard para 255.255.255.0)
Limites de Endereço de Rede e Broadcast DirecionadoEndereços Delimitadores Reservados de Protocolo

Segundo a RFC 791, o primeiríssimo endereço em qualquer sub-rede (com todos os bits de host definidos como 0 binário) representa o Identificador de Rede e não pode ser atribuído a uma interface. O último endereço (com todos os bits de host definidos como 1 binário) atua como o Endereço de Broadcast Direcionado, transmitindo quadros para todos os hosts da sub-rede simultaneamente. A capacidade padrão de hosts utilizáveis é, portanto, estritamente `2^(32 - N) - 2`.

Padrão: Rede: .0 | Broadcast: .255 (para bloco /24)
Faixa Limite de IPs de Host ÚteisIntervalo Atribuível de Interfaces de Host

O intervalo contíguo de endereços IP atribuíveis situado entre o Endereço de Rede + 1 (Primeiro IP Útil) e o Endereço de Broadcast - 1 (Último IP Útil). Em arquiteturas de nuvem padrão como a AWS VPC, os quatro primeiros endereços IP (.0 identificador, .1 gateway padrão, .2 DNS da VPC, .3 reserva futura) e o último IP (.255 broadcast) são permanentemente reservados pelo hypervisor, restando `2^(32 - N) - 5` endereços utilizáveis.

Padrão: 192.168.1.1 até 192.168.1.254 (254 hosts úteis)
Dicas profissionais e melhores práticas

Regra de Conservação Ponto a Ponto da RFC 3021

Nunca aloque sub-redes /30 (4 IPs no total, apenas 2 úteis) para links ponto a ponto entre roteadores. Redes /30 padrão desperdiçam 50% dos endereços alocados em sobrecarga não utilizável de rede e broadcast. A RFC 3021 define sub-redes /31 (2 IPs no total, ambos totalmente utilizáveis como endpoints de interface sem endereço de broadcast), reduzindo pela metade o consumo de IPs em grandes WANs corporativas e infraestruturas spine-leaf de data centers.

O Impacto da Reserva de 5 IPs na AWS VPC

A Amazon Web Services reserva permanentemente os primeiros 4 endereços IP (.0 Rede, .1 Roteador da VPC, .2 DNS fornecido pela Amazon, .3 Reserva futura da AWS) e o último IP (.255 Broadcast direcionado) em todas as sub-redes VPC. Consequentemente, uma sub-rede /28 fornece apenas 11 endereços IP úteis em vez dos 14 previstos no padrão RFC 791, e a AWS proíbe estritamente sub-redes menores que /28.

Regra de Alocação em Ordem Decrescente no VLSM

Ao particionar um bloco CIDR contíguo de origem usando Máscara de Sub-rede de Tamanho Variável (VLSM), aloque sempre as sub-redes em ordem decrescente de demanda de hosts (da maior sub-rede para a menor). Alocar sub-redes menores antes das maiores fragmenta o espaço de endereçamento, criando lacunas de endereços não utilizáveis que violam os limites de alinhamento por potências de dois.

Atalho de Cálculo Rápido de Rede com AND Bit a Bit

Para determinar o endereço de rede sem conversão binária completa, identifique o octeto crítico onde a máscara de sub-rede não é nem 255 nem 0. Subtraia o valor desse octeto da máscara de 256 para encontrar o incremento do bloco de sub-rede (ex.: a máscara 255.255.240.0 possui incremento de 256 - 240 = 16 no 3º octeto). O endereço de rede corresponde ao maior múltiplo desse incremento que seja menor ou igual ao valor do octeto no IP.

Armadilhas comuns e solução de problemas

⚠️Contaminação de Bits de Host na Especificação do Endereço Base da Rede

Ocorre ao definir uma sub-rede utilizando um endereço IP cujos bits de host não são todos zero (ex.: configurar 192.168.1.50/24 em uma instrução de roteamento em vez de 192.168.1.0/24). Provedores de nuvem (AWS/GCP), roteadores BGP e o iptables rejeitam bits de host não zerados com erros de 'Bloco CIDR inválido' (Invalid CIDR block). Sempre execute uma operação AND bit a bit (`IP & Máscara`) para sanear o endereço base antes de consolidar configurações de roteamento.

⚠️Colisão por Sobreposição de Faixas de Sub-rede em Peering Multi-VPC

O AWS Transit Gateway, o Azure VNet Peering e o GCP Interconnect descartam conexões de emparelhamento (peering) se os blocos CIDR de IP se sobrepuserem, mesmo que por um único endereço de host (ex.: estabelecer peering entre 10.0.0.0/16 e 10.0.64.0/18). Audite o prefixo binário completo da rede e utilize tabelas de alocação com super-redes (supernetting) antes de provisionar VPCs para garantir espaços de endereçamento estritamente disjuntos.

⚠️Esgotamento de Hosts por Deslocamento de Um na Alocação de Gateway Padrão

Administradores de rede frequentemente esquecem que appliances de hypervisor, VIPs de roteador (HSRP/VRRP) e planos de controle gerenciados do Kubernetes consomem endereços de host fixos. Se uma camada de aplicação exige 14 nós de banco de dados, alocar uma sub-rede /28 (14 IPs úteis pela RFC) deixará capacidade de reserva zero após vincular o gateway padrão (.1). Sempre preveja uma margem mínima de 20% de reserva para expansão de hosts.

⚠️Roteamento Assimétrico e Tráfego Descartado (Blackholing) por Divergência de Máscara

Se o Host A estiver configurado com 192.168.1.50/24 (máscara 255.255.255.0) e o Host B, no mesmo switch físico, estiver configurado com 192.168.1.200/25 (máscara 255.255.255.128), o Host A acreditará que o Host B é local e enviará requisições ARP diretas, mas o Host B considerará o Host A externo e roteará as respostas pelo gateway. Assegure uma distribuição homogênea e idêntica de máscaras de sub-rede em todos os endpoints dentro do domínio de broadcast da Camada 2.

Perguntas frequentes (FAQ)

Como calcular a máscara de sub-rede e a faixa de IPs úteis a partir de um prefixo CIDR?▼

Para calcular a máscara de sub-rede a partir de um prefixo CIDR /N, defina os primeiros N bits como 1 e os (32 - N) bits restantes como 0 ao longo de quatro octetos de 8 bits. Por exemplo, o prefixo /26 possui 26 uns (11111111.11111111.11111111.11000000), resultando na máscara de sub-rede 255.255.255.192. O tamanho do bloco é 2^(32 - 26) = 64 endereços no total. Aplicando a operação lógica AND bit a bit em um IP como 192.168.1.100 com 255.255.255.192, obtém-se o Endereço de Rede 192.168.1.64, Primeiro IP Útil 192.168.1.65, Último IP Útil 192.168.1.126 e Endereço de Broadcast 192.168.1.127 (62 hosts úteis).

Qual é a diferença entre uma máscara de sub-rede e uma máscara wildcard?▼

A máscara de sub-rede utiliza 1s binários para identificar a porção de rede e 0s binários para a porção de host (ex.: 255.255.255.0 são 24 uns seguidos de 8 zeros), delimitando as fronteiras de uma sub-rede única. Já a máscara wildcard é a inversão binária exata bit a bit (calculada como 255.255.255.255 menos a máscara de sub-rede, como 0.0.0.255), em que o bit 0 significa 'deve coincidir exatamente' e o bit 1 significa 'ignorar bit'. Máscaras wildcard são empregadas em Listas de Controle de Acesso (ACLs) do Cisco IOS e no protocolo OSPF para filtrar sub-redes individuais ou faixas não contíguas de IPs.

Por que a AWS reserva 5 endereços IP em cada sub-rede VPC?▼

A Amazon Web Services reserva permanentemente 5 endereços IP em cada sub-rede de uma VPC para serviços estruturais de infraestrutura: 1) .0 é o Endereço de Rede; 2) .1 é o roteador e gateway padrão da VPC; 3) .2 é o DNS fornecido pela Amazon (Route 53 Resolver); 4) .3 é reservado pela AWS para futuras extensões de roteamento; e 5) o último IP (ex.: .255 em um bloco /24) é o Broadcast da Rede. Em decorrência disso, uma sub-rede /24 na VPC disponibiliza 251 endereços IP úteis em vez de 254.

Quantos endereços IP úteis existem em sub-redes /24, /23 e /22?▼

Na arquitetura de rede IPv4 padrão segundo a RFC 791: uma sub-rede /24 contém 2^(32 - 24) = 256 endereços IP no total e 254 endereços de host utilizáveis; uma sub-rede /23 contém 2^(32 - 23) = 512 endereços IP totais e 510 endereços de host utilizáveis; e uma sub-rede /22 contém 2^(32 - 22) = 1.024 endereços IP totais e 1.022 endereços de host utilizáveis. Em ambientes de nuvem pública como a AWS, subtraem-se 3 endereços adicionais reservados para a infraestrutura interna (.1, .2 e .3).

O que é a RFC 3021 e quando é possível usar uma sub-rede /31?▼

A RFC 3021 é um padrão de engenharia da Internet intitulado 'Using 31-Bit Prefixes on IPv4 Point-to-Point Links'. No particionamento de sub-redes tradicional, enlaces exigem ao menos um prefixo /30 (4 IPs), pois o primeiro IP é reservado para a rede e o último para broadcast, restando apenas 2 endereços úteis (50% de desperdício). A RFC 3021 viabiliza sub-redes /31 (apenas 2 IPs no total) para links ponto a ponto entre dois roteadores, tratando ambos os endereços como interfaces de host sem sobrecarga de broadcast, economizando milhões de endereços IPv4 em telecomunicações modernas e data centers.

Como calcular o endereço de rede e o endereço de broadcast de um IP?▼

Para calcular o endereço de rede, execute uma operação AND bit a bit entre o endereço IP binário de 32 bits e a máscara de sub-rede de 32 bits: `Rede = IP & MáscaraSubrede`. Isso zera todos os bits de host para 0. Para calcular o endereço de broadcast, pegue o endereço de rede e execute uma operação OR bit a bit com a máscara wildcard invertida: `Broadcast = Rede | (~MáscaraSubrede)`. Isso define todos os bits de host como 1. Por exemplo, o IP 10.1.5.130 com máscara 255.255.255.128 (/25) resulta no Endereço de Rede 10.1.5.128 e no Endereço de Broadcast 10.1.5.255.

Ferramentas e utilitários relacionados

Todas as ferramentas →