Calculateur Sous-Réseau IP

Calculateur Sous-Réseau IP & CIDR

Calculez masques de sous-réseau IPv4, plages CIDR, hôtes utilisables et adresses de diffusion. Inspection binaire bit à bit, découpage VLSM et règles VPC cloud.

Préréglages de préfixes rapides
Paramètres de sous-réseau & commandes
IPv4 valide
Portée IANA : RFC 1918 Private (192.168.0.0/16)Classe historique Class C
/24
Solveur inverse de capacité d'hôtes

Indiquez le nombre d'hôtes requis pour calculer le préfixe CIDR le plus compact sans gaspillage d'adresses.

150 hôtes
Préfixe CIDR recommandé:
Masque de sous-réseau recommandé:255.255.255.0
Capacité d'hôtes utilisables:254 hôtes
Adresses IP tampons / disponibles:104 adresses IP
Efficacité d'allocation de l'espace:58.6%
Adresse réseau
192.168.1.0
Hex : 0xC0A80100
Adresse de diffusion (Broadcast)
192.168.1.255
Hex : 0xC0A801FF
Plage d'adresses d'hôtes utilisables
192.168.1.1➔192.168.1.254
Masque de sous-réseau (Décimal pointé)255.255.255.0
Masque générique inversé (Wildcard)0.0.0.255
Capacité totale d'adresses256 adresses IP
Capacité d'hôtes utilisables254 hôtes
Classification / Portée IANARFC 1918 Private (192.168.0.0/16)
Bits de réseau
24 bits de réseau|8 bits d'hôte
Régime actif : Standard RFC 791 IPv4
Hôtes RFC 791 utilisables : Total - 2
Capacité totale d'adresses256 adresses IP
Capacité d'hôtes utilisables254 hôtes
Masque générique inversé (Wildcard)0.0.0.255
Classification / Portée IANARFC
Référence technique et guide d'architecture

Calculateur de sous-réseau & CIDR — Guide de référence

Calculez les masques de sous-réseau IPv4, plages CIDR, adresses d'hôtes assignables et IP de broadcast. Analyse binaire bit à bit, découpage VLSM et règles VPC cloud.

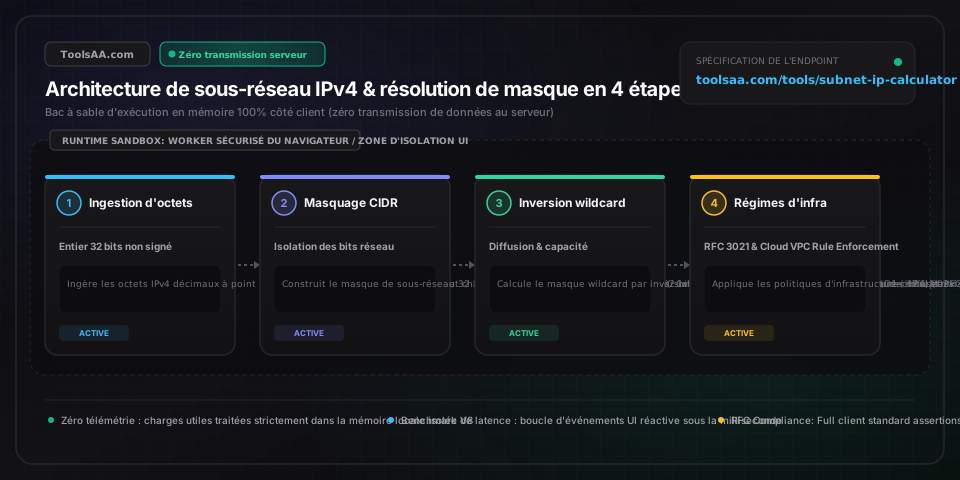
Calculateur de sous-réseau & CIDR — Guide de référence — Architecture en mémoire côté client et flux de données

Paramètres clés et contrôles

Notation IPv4 décimale pointéeAdresse protocolaire de couche réseau (Layer 3)

Adresse standard de protocole Internet sur 32 bits exprimée sous forme de quatre octets décimaux séparés par des points (ex. 192.168.1.1). Chaque octet encode 8 bits binaires pour une valeur décimale strictement délimitée entre 0 et 255 (00000000 à 11111111 en binaire). Les adresses sont classées en plages privées selon la RFC 1918 (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16) ou en espaces unicast publics routables sur Internet.

Par défaut : 192.168.1.1 (Passerelle privée standard de classe C)
Longueur de préfixe CIDR (Masque de routage /N)Préfixe de routage sans classe (CIDR)

Entier décimal compris entre /0 et /32 indiquant le nombre exact de bits contigus de poids fort (1 binaires) réservés à l'identification du préfixe réseau. Les (32 - N) bits restants sont alloués à l'adressage des hôtes au sein du domaine de diffusion. Un préfixe /24 alloue 24 bits de réseau et 8 bits d'hôtes ; un /16 alloue 16 bits de réseau et 16 bits d'hôtes.

Par défaut : /24 (24 bits réseau, 8 bits hôtes)
Masque de sous-réseau (Netmask décimal pointé)Masque de délimitation binaire bit à bit

Masque binaire de 32 bits configuré au format décimal pointé (ex. 255.255.255.0 pour /24, 255.255.240.0 pour /20) utilisé par les piles de routage IP pour dissocier les bits réseau des bits hôtes. Appliqué via une opération logique ET binaire avec l'adresse IP (`IP & Masque`), il annule l'ensemble des bits hôtes pour extraire l'adresse réseau de base pilotant le routage de couche 3.

Par défaut : 255.255.255.0 (Masque standard /24)
Masque générique Wildcard (Masque inversé ACL Cisco)Masque inversé de contrôle d'accès et OSPF

Complément binaire exact du masque de sous-réseau, calculé selon la formule `255.255.255.255 - Masque de sous-réseau`. Dans un masque générique, un bit binaire 0 exige une correspondance stricte, tandis qu'un bit 1 est ignoré (condition indifférente). Indispensable pour la configuration des listes de contrôle d'accès (ACL) Cisco IOS, des déclarations de réseau OSPF et des filtres de routes BGP.

Par défaut : 0.0.0.255 (Wildcard pour 255.255.255.0)
Limites d'adresses réseau et de diffusion dirigéeAdresses délimitatrices réservées par le protocole

Selon la norme RFC 791, la toute première adresse de tout sous-réseau (tous les bits hôtes fixés à 0 binaire) constitue l'identifiant réseau et ne peut être attribuée à une interface hôte. La toute dernière adresse (tous les bits hôtes fixés à 1 binaire) fait office d'adresse de diffusion dirigée (broadcast), transmettant les paquets à l'ensemble des hôtes du sous-réseau. La capacité en hôtes assignables est donc strictement définie par `2^(32 - N) - 2`.

Par défaut : Réseau : .0 | Broadcast : .255 (pour un bloc /24)
Plage d'adresses IP assignables aux hôtesÉtendue d'interfaces hôtes attribuables

Plage continue d'adresses IP configurables comprise entre l'adresse réseau + 1 (première IP utile) et l'adresse de broadcast - 1 (dernière IP utile). Dans les architectures cloud standard telles qu'AWS VPC, les quatre premières adresses IP (.0 réseau, .1 passerelle par défaut, .2 DNS VPC, .3 réserve AWS) ainsi que la dernière (.255 broadcast) sont réservées par l'hyperviseur, laissant `2^(32 - N) - 5` adresses réellement exploitables.

Par défaut : 192.168.1.1 à 192.168.1.254 (254 hôtes utilisables)
Conseils de pro et bonnes pratiques

Règle de conservation point-à-point selon la RFC 3021

N'allouez jamais de sous-réseaux /30 (4 IP au total, seulement 2 exploitables) pour des liaisons point-à-point entre routeurs. Les blocs /30 classiques gaspillent 50 % des adresses pour les besoins d'identifiant réseau et de broadcast. La RFC 3021 autorise les sous-réseaux /31 (2 adresses au total, toutes deux exploitables pour les interfaces d'extrémité sans adresse de broadcast), réduisant de moitié la consommation d'adresses sur les cœurs de réseau WAN et les matrices spine-leaf de centres de données.

La réservation obligatoire de 5 adresses IP dans AWS VPC

Amazon Web Services réserve systématiquement les 4 premières adresses IP (.0 Réseau, .1 Routeur virtuel VPC, .2 DNS fourni par Amazon, .3 Réserve interne AWS) ainsi que la dernière IP (.255 Diffusion dirigée) de chaque sous-réseau VPC. Par conséquent, un sous-réseau /28 n'offre que 11 adresses IP exploitables au lieu des 14 prévues par la RFC 791, et AWS interdit strictement la création de sous-réseaux plus petits qu'un /28.

Règle d'allocation descendante pour le découpage VLSM

Lors du partitionnement d'un bloc CIDR parent à l'aide de masques de sous-réseau à longueur variable (VLSM), allouez toujours les sous-réseaux par ordre décroissant du nombre d'hôtes requis (du plus grand sous-réseau au plus petit). Affecter les petits sous-réseaux en premier entraîne une fragmentation irrémédiable de l'espace d'adressage, laissant des plages résiduelles inutilisables car non alignées sur les puissances de deux.

Méthode rapide de calcul réseau sans conversion binaire complète

Pour déterminer l'adresse réseau sans conversion binaire intégrale, identifiez l'octet déterminant où le masque n'est ni 255 ni 0. Soustrayez la valeur de cet octet à 256 pour obtenir le pas d'incrément du sous-réseau (ex. avec le masque 255.255.240.0, l'incrément est 256 - 240 = 16 sur le 3e octet). L'adresse réseau correspond au plus grand multiple de cet incrément inférieur ou égal à la valeur de l'octet correspondant dans l'adresse IP.

Pièges courants et dépannage

⚠️Contamination des bits hôtes dans la spécification du réseau de base

Se produit lors de la déclaration d'un sous-réseau avec une adresse IP dont les bits hôtes ne sont pas tous à zéro (par exemple en configurant 192.168.1.50/24 au lieu de 192.168.1.0/24 dans une table de routage). Les fournisseurs cloud (AWS/GCP), les routeurs BGP et iptables rejettent ces déclarations avec l'erreur « Invalid CIDR block ». Effectuez systématiquement un ET binaire (`IP & Masque`) pour assainir l'adresse réseau avant d'appliquer vos configurations.

⚠️Conflit de chevauchement de plages IP en appairage multi-VPC

AWS Transit Gateway, l'interconnexion Azure VNet et GCP Interconnect bloquent les liaisons d'appairage si les blocs CIDR se chevauchent, ne serait-ce que sur une seule adresse IP (ex. appairer 10.0.0.0/16 avec 10.0.64.0/18). Analysez le préfixe réseau binaire complet et utilisez des grilles d'agrégation (supernetting) avant le déploiement de vos VPC pour garantir des espaces d'adressage strictement disjoints.

⚠️Épuisement d'adresses par oubli de la passerelle par défaut

Les administrateurs réseau oublient fréquemment que les hyperviseurs, les VIP de redondance (HSRP/VRRP) et les plans de contrôle Kubernetes managés consomment des adresses d'hôtes fixes. Si un groupe d'applications requiert 14 nœuds de bases de données, allouer un sous-réseau /28 (14 adresses hôtes RFC) ne laisse aucune marge une fois la passerelle par défaut (.1) assignée. Prévoyez toujours une réserve minimale de croissance d'au moins 20 %.

⚠️Routage asymétrique et trou noir dus à une discordance de masque

Si l'Hôte A est configuré avec 192.168.1.50/24 (masque 255.255.255.0) et l'Hôte B sur le même commutateur physique avec 192.168.1.200/25 (masque 255.255.255.128), l'Hôte A considère l'Hôte B comme local et émet des requêtes ARP directes, alors que l'Hôte B considère l'Hôte A comme distant et achemine ses réponses vers la passerelle. Veillez à distribuer des masques de sous-réseau strictement identiques sur l'ensemble des équipements d'un même domaine de diffusion de niveau 2.

Foire aux questions (FAQ)

Comment calculer un masque de sous-réseau et la plage d'IP utiles à partir d'un préfixe CIDR ?▼

Pour déduire un masque de sous-réseau d'un préfixe CIDR /N, affectez la valeur 1 aux N premiers bits et la valeur 0 aux (32 - N) bits restants, répartis sur quatre octets de 8 bits. Par exemple, un /26 comporte 26 uns (11111111.11111111.11111111.11000000), ce qui donne le masque 255.255.255.192. Le nombre total d'adresses du bloc est 2^(32 - 26) = 64. En appliquant un ET binaire entre une IP telle que 192.168.1.100 et le masque 255.255.255.192, on obtient l'adresse réseau 192.168.1.64, la première IP assignable 192.168.1.65, la dernière IP assignable 192.168.1.126 et l'adresse de broadcast 192.168.1.127 (soit 62 hôtes exploitables).

Quelle est la différence entre un masque de sous-réseau et un masque générique (wildcard) ?▼

Un masque de sous-réseau utilise des 1 binaires pour isoler la partie réseau et des 0 binaires pour la partie hôte (ex. 255.255.255.0 correspond à 24 uns suivis de 8 zéros), définissant ainsi le périmètre d'un sous-réseau unique. Un masque générique (wildcard mask) en est l'inversion binaire exacte (calculée par 255.255.255.255 moins le masque de sous-réseau, soit 0.0.0.255) : un 0 binaire signifie « correspondance stricte obligatoire » et un 1 signifie « bit indifférent ». Les masques génériques sont exploités dans les listes de contrôle d'accès (ACL) Cisco IOS et les protocoles comme OSPF pour filtrer des sous-réseaux ciblés ou des plages discontinues.

Pourquoi AWS réserve-t-il 5 adresses IP dans chaque sous-réseau VPC ?▼

Amazon Web Services réserve en permanence 5 adresses IP dans chaque sous-réseau VPC pour ses services d'infrastructure fondamentaux : 1) .0 est l'adresse réseau ; 2) .1 est le routeur virtuel par défaut du VPC ; 3) .2 est le serveur DNS fourni par Amazon (Route 53 Resolver) ; 4) .3 est réservé par AWS pour de futures extensions de routage ; et 5) la dernière adresse (ex. .255 dans un /24) est l'adresse de broadcast du réseau. De ce fait, un sous-réseau VPC /24 offre 251 adresses IP exploitables au lieu de 254.

Combien d'adresses IP exploitables contiennent les sous-réseaux /24, /23 et /22 ?▼

Selon les spécifications standard de la RFC 791 pour IPv4 : un sous-réseau /24 comprend 2^(32 - 24) = 256 adresses IP au total et 254 adresses hôtes exploitables ; un sous-réseau /23 comprend 2^(32 - 23) = 512 adresses au total et 510 adresses exploitables ; un sous-réseau /22 comprend 2^(32 - 22) = 1 024 adresses au total et 1 022 adresses exploitables. Dans un environnement cloud comme AWS, il convient de retrancher 3 adresses supplémentaires pour les services d'infrastructure réservés (.1, .2, .3).

Qu'est-ce que la RFC 3021 et quand peut-on utiliser un sous-réseau /31 ?▼

La RFC 3021 est une norme de l'IETF intitulée « Using 31-Bit Prefixes on IPv4 Point-to-Point Links ». Dans le découpage traditionnel, les liaisons nécessitent au minimum un préfixe /30 (4 adresses) car la première IP est réservée à l'identifiant réseau et la dernière au broadcast, ne laissant que 2 adresses exploitables (50 % de perte). La RFC 3021 autorise l'usage de sous-réseaux /31 (2 adresses seulement) pour les liaisons point-à-point entre deux routeurs : les deux adresses sont affectées aux interfaces d'extrémité sans surcoût de broadcast, préservant des millions d'adresses dans les infrastructures télécoms et les datacenters modernes.

Comment calculer l'adresse réseau et l'adresse de broadcast d'une IP ?▼

Pour calculer l'adresse réseau, effectuez une opération logique ET binaire entre l'adresse IP binaire sur 32 bits et le masque de sous-réseau sur 32 bits : `Réseau = IP & Masque`. Cette opération remet tous les bits hôtes à 0. Pour calculer l'adresse de broadcast, appliquez une opération logique OU binaire entre l'adresse réseau et le masque générique inversé : `Broadcast = Réseau | (~Masque)`. Cette opération passe tous les bits hôtes à 1. Par exemple, pour l'adresse IP 10.1.5.130 avec le masque 255.255.255.128 (/25), l'adresse réseau obtenue est 10.1.5.128 et l'adresse de broadcast est 10.1.5.255.

Outils et utilitaires connexes

Tous les outils →