Verificador de Status HTTP & Redirects

#Verificador de Status HTTP & Redirects

Verifique códigos de status HTTP, teste cadeias de redirecionamento e inspecione headers de resposta. Diagnostique erros 1xx a 5xx, normas RFC, impacto em SEO e correções.

Cenários Práticos de Produção:
Configuração de Requisição & Cabeçalhos HTTP
▼
Variáveis de Simulação Dinâmica
Latência Simulada45 ms
TTL Efetivo do Cache3,600s (1.0h)
6 Campos Decodificados
Sintomas Observados
Healthy request executionNormal page view
Código RFC 200Idempotente SIMSeguro (Safe) SIMArmazenável em Cache PADRÃO
Diagrama da Cadeia de RedirecionamentoRTT: 45ms | Score: 100%
100%Pontuação de Segurança1.0hIndicador de TTL do CacheCLICliente45ms200OrigemSAFE
200

OK

RFC 9110 §15.3.1
2xx Classe Headers RFC Conformes

Standard successful HTTP response. Action requested was received, understood, and accepted.

Causas-Raiz Mais Frequentes
  • Normal resource fetch
  • Successful query execution
  • API payload return
Plano de Correção & Resolução
  • Keep payload sizes optimized with gzip/brotli
  • Set explicit Cache-Control headers
Checklist de Cabeçalhos HTTP 200:
Content-Type✓ Presente
Cache-Control✓ Presente
ETag / Validator✓ Presente
Location Header— Não Obrigatório
Mecanismo de Análise RFC Pipeline de Avaliação no Cliente RFC 9110 / RFC 9111Status Selecionado 200 OK
Espectro de Conformidade RFCMais de 60 Códigos

Cobertura completa dos registros IETF RFC 9110, RFC 9111, RFC 7235, RFC 6585 e RFC 8297.

Isolamento na Memória do ClienteZero Envio ao Servidor

Cookies privados, tokens JWT e segredos de URL nunca saem do sandbox local do seu navegador.

Impacto no SEO do GooglebotAuditoria Algorítmica Profunda

Mapeia transferência de PageRank, riscos de Soft 404, consumo de crawl budget e velocidade de desindexação.

Processamento no Cliente

Cálculo e inspeção de alto desempenho executados inteiramente na memória do navegador.

Privacidade Sem Envio ao Servidor

Todos os payloads permanecem estritamente locais, sem comunicação com servidores externos.

Exportação Pronta para Produção

Formatos de saída limpos e otimizados, prontos para implantação imediata.

Aviso: A avaliação de status HTTP cumpre as normas IETF RFC 9110, RFC 9111, RFC 7235 e RFC 6585. As requisições diretas no navegador podem estar sujeitas a políticas de CORS.
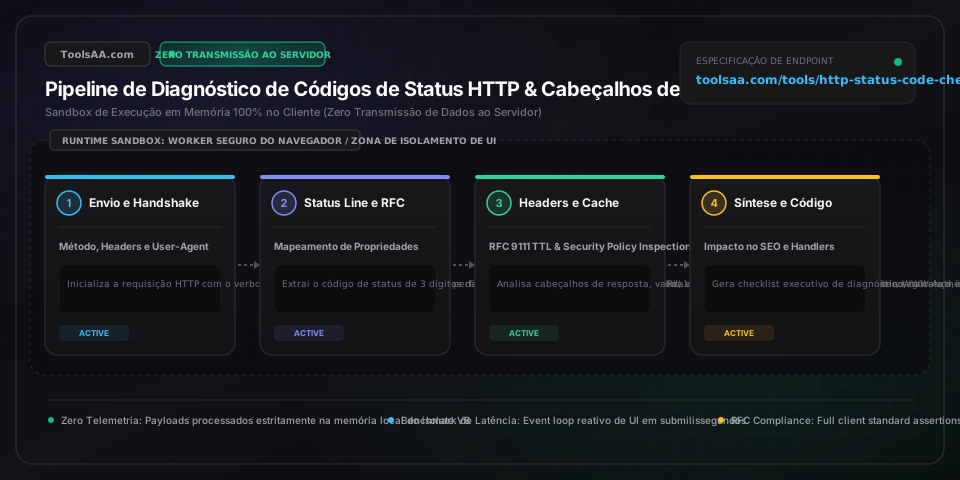
Referência técnica e guia de arquitetura

Verificador de Status HTTP & Redirects — Guia de referência

Verifique códigos de status HTTP, teste cadeias de redirecionamento e inspecione cabeçalhos de resposta. Diagnostique erros de 1xx a 5xx, padrões RFC e impactos de SEO.

Verificador de Status HTTP & Redirects — Guia de referência — Arquitetura em memória do lado do cliente e fluxo de dados

Parâmetros-chave e controles

Código de Status HTTP (RFC 9110)Inteiro de 3 Dígitos (100 a 599)

Código numérico de status de resposta de 3 dígitos padronizado pela IETF RFC 9110. Categorizado em 1xx (Informativo), 2xx (Sucesso), 3xx (Redirecionamento), 4xx (Erro do Cliente) e 5xx (Erro do Servidor).

Padrão: 301
URL Alvo ou URI do EndpointIdentificador Uniforme de Recursos RFC 3986

URL do endpoint de destino avaliada quanto a códigos de status de resposta HTTP, configurações de cabeçalhos e sequências de saltos de redirecionamento.

Padrão: https://example.com/old-page
Perfil de Simulação de User-AgentString de Cabeçalho de Cliente HTTP

Cabeçalho de requisição User-Agent enviado durante o teste. Simula bots de rastreamento (Googlebot Desktop, Googlebot Smartphone) versus navegadores web padrão ou ferramentas de desenvolvedor.

Padrão: googlebot-smartphone
Contexto Arquitetural de DiagnósticoSeletor de Modo de Avaliação

Alterna o foco do diagnóstico entre microsserviços de API REST, SEO para rastreadores de busca, fetch em SPAs no navegador do cliente e infraestrutura de CDN/proxy reverso na borda.

Padrão: seo-crawler
Cabeçalhos Brutos de Resposta HTTPTexto de Cabeçalho HTTP Delimitado por CRLF

Linha de status de resposta HTTP bruta e pares chave-valor de cabeçalhos copiados do terminal cURL, da aba Network do DevTools do navegador ou de logs do servidor de produção para parsing no cliente.

Padrão: HTTP/1.1 301 Moved Permanently Location: https://example.com/new-page Cache-Control: public, max-age=86400
Método de Requisição HTTP (Verbo)Método de Requisição RFC 9110

O método HTTP utilizado (GET, HEAD, POST, PUT, DELETE, PATCH, OPTIONS). Determina se os códigos de status de redirecionamento preservam o corpo da requisição ou realizam conversão para GET.

Padrão: GET

Dicas profissionais e melhores práticas

A Armadilha 301 vs 308 na Reescrita de Métodos: Por Que POST Vira GET

Historicamente, os principais navegadores web e bibliotecas clientes HTTP convertiam incorretamente requisições POST em GET ao receber respostas 301 Moved Permanently ou 302 Found (RFC 7231 §6.4.2). Esse comportamento quebra operações de escrita e uploads de arquivos em APIs REST. Para garantir que os métodos HTTP (POST, PUT, DELETE) e os payloads sejam estritamente preservados em um redirecionamento permanente, as RFC 7538 e RFC 9110 estabeleceram o HTTP 308 Permanent Redirect. Utilize sempre 308 para endpoints de API e preserve 301 para migrações de páginas HTML tradicionais.

404 Not Found vs 410 Gone: Acelerando a Desindexação no Googlebot

Quando uma página é excluída em definitivo sem substituição, retornar HTTP 410 Gone informa aos rastreadores dos mecanismos de busca que a remoção é intencional e irreversível. Enquanto o Googlebot trata um 404 Not Found como potencialmente temporário e continua rastreando a URL extinta por semanas ou meses para confirmar seu desaparecimento, a documentação oficial do Google Search Central confirma que o código 410 Gone acelera a remoção da URL do índice do Google e elimina o desperdício de crawl budget muito mais rápido.

Cache Heurístico Padrão em Códigos de Erro Segundo a RFC 9111

Sob a RFC 9111 §6.1, diversos códigos de status HTTP são armazenáveis em cache por padrão mesmo na ausência total de um cabeçalho explícito 'Cache-Control'. Especificamente, 200, 203, 204, 206, 300, 301, 404, 405, 410, 414 e 501 permitem cache heurístico por proxies intermediários e CDNs. Se uma API retornar um erro 404 ou 405 causado por um failover temporário de banco de dados, proxies de borda podem armazenar em cache essa resposta de erro, servindo 404s para requisições legítimas posteriores, a menos que protegidos com 'Cache-Control: no-store, no-cache'.

502 Bad Gateway vs 504 Gateway Timeout: Diagnóstico de Falhas Upstream

Distinguir 502 de 504 identifica com precisão a camada exata de falha em topologias modernas com proxy reverso (Nginx, AWS ALB, Cloudflare). Um 502 Bad Gateway indica que o proxy reverso conseguiu se conectar ao contêiner da aplicação upstream, mas recebeu uma redefinição imediata de conexão TCP, cabeçalho de resposta corrompido ou uma queda de processo (como OOM kill do Node.js). Já o 504 Gateway Timeout indica que o processo upstream recebeu a requisição e continuou em execução, mas falhou em concluir o processamento antes do término do tempo limite configurado em 'proxy_read_timeout'.

Armadilhas comuns e solução de problemas

⚠️ERR_TOO_MANY_REDIRECTS (Loop Infinito Cíclico de 301/302)

Esse erro ocorre quando a URL A redireciona para a URL B, que direta ou indiretamente redireciona de volta para a URL A. Em ambientes Cloudflare e proxies reversos, isso frequentemente se origina de uma inconsistência de modo de criptografia SSL/TLS (por exemplo, Cloudflare configurado em Flexible SSL conectando via HTTP sem criptografia a um servidor de origem que impõe redirecionamento 301 de HTTP para HTTPS). Resolva mudando o modo SSL do Cloudflare para 'Full (Strict)' ou alinhando as regras de reescrita (rewrite) do servidor web.

⚠️Falha no Preflight CORS em Respostas 401 Unauthorized ou 403 Forbidden

Quando um navegador emite uma requisição preflight OPTIONS de CORS ou uma chamada fetch autenticada, filtros de segurança do backend (como Spring Security, middlewares do Express ou AWS API Gateway) rejeitam a chamada com 401 ou 403 antes mesmo de injetar os cabeçalhos 'Access-Control-Allow-Origin'. O navegador interpreta isso como um erro genérico de rede CORS em vez de um desafio de autenticação. Certifique-se de que sua esteira de segurança ignore a autenticação em requisições OPTIONS e injete cabeçalhos CORS em todas as respostas de erro 4xx.

⚠️Alerta de Soft 404 no Google Search Console em Conteúdo Inexistente

Um Soft 404 ocorre quando um servidor web entrega uma página com código de status HTTP 200 OK, mas o conteúdo está praticamente vazio, exibe 'Item não encontrado' ou redireciona para a página inicial. O Googlebot sinaliza isso como enganoso porque os usuários encontram um beco sem saída enquanto os índices de busca o tratam como conteúdo válido. Configure seu servidor web ou rota do Next.js para retornar explicitamente um código HTTP 404 Not Found ou 410 Gone, ou use um redirecionamento 301 correto para uma página de categoria relevante e equivalente.

⚠️503 Service Unavailable sem Cabeçalho Retry-After Prejudicando o SEO

Ao desativar temporariamente uma aplicação para manutenção programada, retornar um status 503 Service Unavailable simples sem o cabeçalho 'Retry-After' da RFC 7231 faz com que os rastreadores interpretem a indisponibilidade como uma queda inesperada. Códigos 503 prolongados sem Retry-After resultam em desclassificação temporária no ranking. Sempre configure sua página de manutenção para enviar 'Retry-After: 3600' (em segundos) ou uma string de data HTTP conforme a RFC 1123, instruindo o Googlebot sobre exatamente quando retornar.

Perguntas frequentes (FAQ)

Qual é a diferença entre os redirecionamentos HTTP 301 e 302?▼

Um redirecionamento HTTP 301 Moved Permanently indica que o recurso solicitado foi movido definitivamente para uma nova URL permanente. Mecanismos de busca como o Google transferem de 90% a 99% da autoridade de links (PageRank) para o destino e substituem a URL antiga no índice. Os navegadores armazenam em cache local os redirecionamentos 301 de forma agressiva. Já um redirecionamento HTTP 302 Found indica uma alteração temporária; os motores de busca mantêm a URL original no índice e os navegadores não realizam cache do redirecionamento por padrão.

Qual é a diferença entre 401 Unauthorized e 403 Forbidden?▼

O HTTP 401 Unauthorized indica que a requisição não contém credenciais de autenticação válidas. Sob a RFC 7235, o servidor deve incluir um cabeçalho 'WWW-Authenticate' especificando como o cliente deve se autenticar (como Basic ou token Bearer). Uma vez fornecidas credenciais válidas, a requisição pode ser bem-sucedida. Em contrapartida, o HTTP 403 Forbidden indica que o servidor reconhece a identidade do cliente, mas o usuário autenticado não possui permissão de autorização para acessar o recurso. Enviar credenciais adicionais não alterará o resultado.

Como o código de status HTTP afeta o SEO e o ranking no Google?▼

Os códigos de status HTTP orientam diretamente o Googlebot sobre como rastrear e indexar páginas web. Respostas 200 OK sinalizam conteúdo íntegro e indexável. Redirecionamentos 301 e 308 consolidam autoridade de links e atualizam URLs canônicas sem perda de relevância. Os códigos 404 e 410 instruem os rastreadores a remover páginas desativadas, sendo que o 410 acelera a desindexação para preservar o orçamento de rastreamento (crawl budget). Já erros de servidor 5xx (especialmente 500 ou 503 persistentes) indicam instabilidade na infraestrutura, fazendo com que o Googlebot reduza a frequência de rastreamento e diminua temporariamente a visibilidade nas buscas.

Qual é a diferença entre 502 Bad Gateway e 504 Gateway Timeout?▼

Ambos os códigos ocorrem em um proxy reverso intermediário ou CDN (como Nginx, Cloudflare ou AWS ALB). Um 502 Bad Gateway significa que o proxy se conectou ao servidor de backend upstream, mas o backend retornou uma resposta inválida, corrompida ou truncada (como encerramento súbito do processo ou reset de conexão TCP). Já um 504 Gateway Timeout significa que o proxy se conectou ao backend, mas o servidor demorou mais do que o limite configurado (como proxy_read_timeout) para responder.

Quais códigos de status HTTP possuem cache por padrão segundo a RFC 9111?▼

Sob a RFC 9111 §6.1, os códigos de status definidos com cache habilitado por padrão (salvo se sobrescritos por cabeçalhos explícitos de Cache-Control) incluem: 200 OK, 203 Non-Authoritative Information, 204 No Content, 206 Partial Content, 300 Multiple Choices, 301 Moved Permanently, 404 Not Found, 405 Method Not Allowed, 410 Gone, 414 URI Too Long e 501 Not Implemented. Todos os demais códigos de status exigem diretivas explícitas como 'Cache-Control: public' ou max-age para serem gravados em caches compartilhados.

Por que requisições POST se transformam em GET após um redirecionamento 301 ou 302?▼

Historicamente, os primeiros navegadores web implementaram redirecionamentos 301 e 302 convertendo requisições POST em GET para evitar o reenvio acidental de formulários ao seguir o cabeçalho Location. Embora a RFC 7231 tenha posteriormente documentado esse comportamento não padronizado generalizado, as especificações HTTP modernas formalizaram os códigos HTTP 307 Temporary Redirect e HTTP 308 Permanent Redirect (RFC 9110) para proibir expressamente a alteração do método HTTP ou do corpo da requisição durante o redirecionamento.

Ferramentas e utilitários relacionados

Todas as ferramentas →