Vérificateur Code HTTP & Redirection

#Vérificateur Code HTTP & Redirection

Vérifiez les codes d'état HTTP, testez les chaînes de redirection et analysez les en-têtes de réponse. Diagnostiquez les erreurs 1xx à 5xx, la conformité RFC et l'impact SEO.

Scénarios réels d'ingénierie de production :
Configuration de la requête & En-têtes HTTP
▼
Variables de simulation dynamique
Latence simulée45 ms
Durée de vie du cache (TTL)3,600s (1.0h)
6 En-têtes analysés
Diagnostic guidé par symptôme d'erreur :
Healthy request executionNormal page view
Référence de la norme RFC 200Idempotence (RFC 9110) OuiMéthode sûre (Lecture seule) OuiMise en cache autorisée Par défaut
Diagramme de flux HTTPRTT: 45ms | Score: 100%
100%Score de sécurité des en-têtes1.0hJauge de validité du cache (TTL)CLIClient HTTP45ms200Serveur d'origine (Backend)SAFE
200

OK

RFC 9110 §15.3.1
2xx Classe de statut HTTP En-têtes obligatoires valides

Standard successful HTTP response. Action requested was received, understood, and accepted.

Causes fréquentes en production
  • Normal resource fetch
  • Successful query execution
  • API payload return
Résolution & Recommandations d'architecture
  • Keep payload sizes optimized with gzip/brotli
  • Set explicit Cache-Control headers
Matrice de conformité des en-têtes RFC 200:
Content-TypePrésent
Cache-ControlPrésent
ETag / ValidatorPrésent
Location HeaderNon requis
Moteur de simulation et d'audit HTTP Moteur de diagnostic sémantique RFC 9110 et de modélisation des chaînes de redirectionCode d'état sélectionné 200 OK
Conformité aux normes RFC100 % RFC 9110

Couverture intégrale des registres officiels IETF RFC 9110, RFC 9111, RFC 7235, RFC 6585 et RFC 8297.

Isolation locale en mémoire0 octet transmis

Les cookies privés, jetons JWT et identifiants sensibles ne quittent jamais votre navigateur.

Impact SEO pour GooglebotAudit SEO complet

Modélisation du transfert de PageRank, des risques de Soft 404 et de la vitesse de désindexation.

Traitement côté client

Calcul haute performance exécuté intégralement dans la mémoire du navigateur.

Zéro transmission serveur

Toutes les données restent strictement locales sans aucune communication vers un serveur externe.

Export prêt pour la production

Formats de sortie propres et optimisés pour un déploiement immédiat en production.

L'évaluation des codes d'état est conforme aux normes IETF RFC 9110, RFC 9111, RFC 7235, RFC 6585 et aux directives de Google Search Central. Testez toujours vos redirections en préproduction avant mise en ligne.
Référence technique et guide d'architecture

Vérificateur Code HTTP & Redirection — Guide de référence

Analysez les codes de statut HTTP, testez les chaînes de redirection et inspectez les en-têtes de réponse. Diagnostiquez les erreurs 1xx à 5xx, l'impact SEO et les normes RFC.

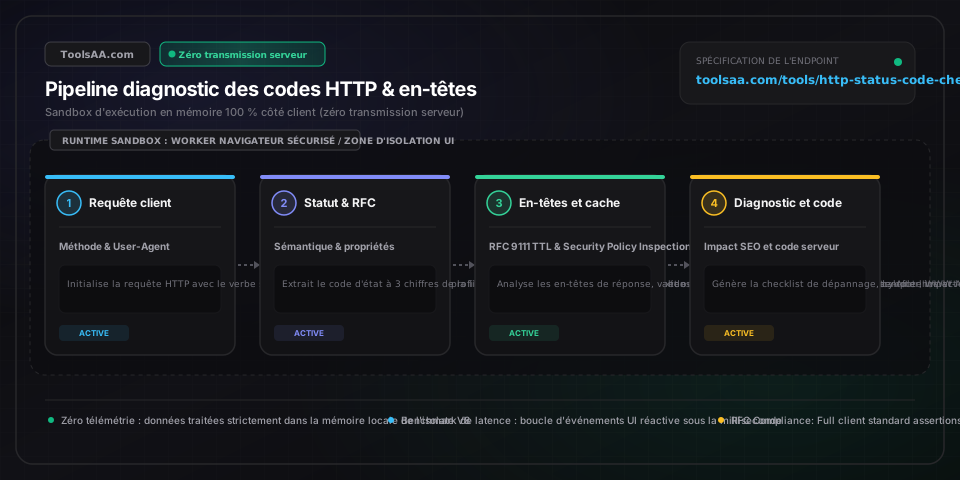
Vérificateur Code HTTP & Redirection — Guide de référence — Architecture en mémoire côté client et flux de données

Paramètres clés et contrôles

Code de statut HTTP (RFC 9110)Entier à 3 chiffres (100 à 599)

Code numérique de réponse standardisé par l'IETF RFC 9110. Réparti en 1xx (Information), 2xx (Succès), 3xx (Redirection), 4xx (Erreur client) et 5xx (Erreur serveur).

Par défaut : 301
URL cible ou URI d'endpointIdentifiant de ressource uniforme RFC 3986

URL du point de terminaison évaluée pour vérifier les codes d'état HTTP, les en-têtes de réponse et la chaîne des sauts de redirection.

Par défaut : https://example.com/old-page
Profil User-Agent simuléChaîne d'en-tête client HTTP

En-tête User-Agent envoyé lors du test. Simule les robots d'exploration (Googlebot Desktop, Googlebot Smartphone), les navigateurs web ou les outils de développement.

Par défaut : googlebot-smartphone
Contexte d'architecture de diagnosticSélecteur de mode d'évaluation

Bascule l'analyse entre microservices d'API REST, exploration SEO des moteurs de recherche, requêtes fetch SPA côté navigateur et proxys inverses CDN edge.

Par défaut : seo-crawler
En-têtes bruts de réponse HTTPTexte d'en-tête HTTP délimité par CRLF

Ligne d'état et paires clé-valeur d'en-têtes HTTP brutes copiées depuis cURL, l'onglet Réseau des DevTools ou les journaux serveur pour analyse côté client.

Par défaut : HTTP/1.1 301 Moved Permanently Location: https://example.com/new-page Cache-Control: public, max-age=86400
Méthode de requête HTTP (Verbe)Méthode de requête RFC 9110

Méthode HTTP employée (GET, HEAD, POST, PUT, DELETE, PATCH, OPTIONS). Détermine si la redirection préserve le corps de la requête ou le convertit en GET.

Par défaut : GET

Conseils de pro et bonnes pratiques

Le piège de réécriture 301 vs 308 : pourquoi POST devient GET

Historiquement, les navigateurs et clients HTTP convertissaient à tort les requêtes POST en GET lors de la réception d'une réponse 301 Moved Permanently ou 302 Found (RFC 7231 §6.4.2). Ce comportement brise les opérations d'écriture et téléversements de fichiers sur les API REST. Pour garantir la préservation stricte des méthodes HTTP (POST, PUT, DELETE) et du corps de charge utile lors d'une redirection permanente, les RFC 7538 et RFC 9110 ont introduit le code HTTP 308 Permanent Redirect. Utilisez systématiquement le code 308 pour les API et réservez le 301 aux migrations de pages HTML traditionnelles.

404 Not Found vs 410 Gone : accélérer la désindexation Googlebot

Lorsqu'une ressource est définitivement supprimée sans remplacement, renvoyer un code HTTP 410 Gone signale aux robots d'exploration que la suppression est intentionnelle et irréversible. Alors que Googlebot considère un code 404 Not Found comme potentiellement temporaire et continue d'explorer l'URL pendant des semaines ou des mois, la documentation Google Search Central confirme qu'un code 410 Gone accélère la suppression de l'URL dans l'index de Google et préserve immédiatement le budget d'exploration (crawl budget).

Mise en cache heuristique par défaut des codes d'erreur selon la RFC 9111

D'après la RFC 9111 §6.1, plusieurs codes HTTP sont mis en cache par défaut, même en l'absence d'en-tête explicite 'Cache-Control'. Les codes 200, 203, 204, 206, 300, 301, 404, 405, 410, 414 et 501 autorisent une mise en cache heuristique par les proxys intermédiaires et CDN. Si une API renvoie une erreur 404 ou 405 causée par un basculement temporaire de base de données, les proxys edge peuvent mettre en cache cette réponse d'erreur et la distribuer aux requêtes légitimes suivantes, sauf si elle est protégée par 'Cache-Control: no-store, no-cache'.

502 Bad Gateway vs 504 Gateway Timeout : diagnostiquer les pannes amont

Distinguer une erreur 502 d'une 504 permet d'isoler précisément la couche défaillante dans les architectures à proxy inverse (Nginx, AWS ALB, Cloudflare). Une erreur 502 Bad Gateway indique que le proxy s'est connecté au conteneur applicatif amont, mais a reçu une réinitialisation de connexion TCP immédiate, un en-tête malformé ou un crash du processus (ex. OOM kill sous Node.js). Une erreur 504 Gateway Timeout signifie que le processus amont est resté actif mais n'a pas répondu avant l'expiration du délai défini par 'proxy_read_timeout'.

Pièges courants et dépannage

⚠️ERR_TOO_MANY_REDIRECTS (Boucle infinie cyclique 301/302)

Cette erreur survient lorsque l'URL A redirige vers l'URL B, qui redirige directement ou indirectement vers l'URL A. Dans les environnements Cloudflare et proxys inverses, cela provient le plus souvent d'un décalage de mode de chiffrement SSL/TLS (par exemple, Cloudflare configuré en SSL Flexible se connectant en HTTP non chiffré à un serveur d'origine qui impose une redirection 301 vers HTTPS). Réglez le problème en passant le mode SSL Cloudflare sur « Full (Strict) » ou en harmonisant vos règles de réécriture serveur.

⚠️Échec du preflight CORS sur les réponses 401 Unauthorized ou 403 Forbidden

Lorsqu'un navigateur émet une requête preflight CORS OPTIONS ou un appel fetch authentifié, les filtres de sécurité backend (comme Spring Security, les middlewares Express ou AWS API Gateway) rejettent fréquemment la requête avec un statut 401 ou 403 avant d'injecter les en-têtes 'Access-Control-Allow-Origin'. Le navigateur interprète cela comme une erreur réseau CORS générique plutôt qu'un défi d'authentification. Assurez-vous que votre chaîne de sécurité ignore les vérifications d'authentification sur les requêtes OPTIONS et injecte systématiquement les en-têtes CORS sur toutes les réponses d'erreur 4xx.

⚠️Avertissement Soft 404 dans Google Search Console pour contenu manquant

Une erreur Soft 404 se produit lorsqu'un serveur renvoie un code HTTP 200 OK pour une page quasiment vide, affichant « Page introuvable » ou redirigeant vers la page d'accueil. Googlebot considère cette pratique comme trompeuse, car les internautes aboutissent sur une impasse alors que les index la traitent comme du contenu valide. Configurez votre serveur web ou vos routes Next.js pour renvoyer un code explicite HTTP 404 Not Found ou 410 Gone, ou appliquez une redirection 301 vers une page catégorie équivalente et pertinente.

⚠️Erreur 503 Service Unavailable sans en-tête Retry-After pénalisant le SEO

Lors de la mise hors ligne d'une application pour maintenance planifiée, renvoyer un code 503 Service Unavailable sans l'en-tête 'Retry-After' (défini par la RFC 7231) incite les robots d'exploration à interpréter cette interruption comme une panne imprévue. Des erreurs 503 prolongées sans Retry-After entraînent une perte temporaire de positionnement dans Google. Configurez systématiquement votre page de maintenance pour envoyer 'Retry-After: 3600' (en secondes) ou une date HTTP conforme à la RFC 1123 indiquant à Googlebot quand revenir.

Foire aux questions (FAQ)

Quelle est la différence entre les redirections HTTP 301 et 302 ?▼

Une redirection HTTP 301 Moved Permanently indique que la ressource demandée a été définitivement déplacée vers une nouvelle URL. Les moteurs de recherche comme Google transfèrent 90 % à 99 % de la popularité (PageRank link equity) vers l'URL de destination et mettent à jour leur index. Les navigateurs mettent agressivement en cache local la réponse 301. À l'inverse, une redirection HTTP 302 Found signale un déplacement temporaire ; les moteurs de recherche conservent l'URL d'origine dans leur index et les navigateurs ne mettent pas la redirection en cache par défaut.

Quelle est la différence entre 401 Unauthorized et 403 Forbidden ?▼

Le code HTTP 401 Unauthorized indique que la requête ne dispose pas d'identifiants d'authentification valides. Selon la RFC 7235, le serveur doit inclure un en-tête 'WWW-Authenticate' précisant la méthode d'authentification attendue (comme un jeton Basic ou Bearer). Une fois les identifiants fournis, la requête peut aboutir. En revanche, le code HTTP 403 Forbidden signifie que le serveur a authentifié l'identité du client, mais que l'utilisateur ne dispose pas des droits d'autorisation requis pour accéder à la ressource. Fournir de nouveau les identifiants ne changera pas le résultat.

Quel est l'impact des codes de statut HTTP sur le SEO et le classement Google ?▼

Les codes de statut HTTP dictent directement à Googlebot la façon d'explorer et d'indexer vos pages. Le code 200 OK valide un contenu sain et indexable. Les redirections 301 et 308 consolident le jus de lien (link equity) et mettent à jour les URL canoniques sans perte de positionnement. Les codes 404 et 410 demandent aux robots de supprimer les pages obsolètes, le 410 accélérant la désindexation pour préserver le budget d'exploration (crawl budget). Enfin, les erreurs serveur 5xx répétées (notamment 500 ou 503) signalent une instabilité d'infrastructure, incitant Googlebot à réduire sa fréquence d'exploration et à déclasser temporairement le site.

Quelle est la différence entre 502 Bad Gateway et 504 Gateway Timeout ?▼

Ces deux codes d'état surviennent au niveau d'un proxy inverse intermédiaire ou d'un CDN (comme Nginx, Cloudflare ou AWS ALB). Un code 502 Bad Gateway signifie que le proxy a établi la connexion avec le serveur applicatif d'origine (backend), mais que celui-ci a renvoyé une réponse invalide, corrompue ou tronquée (comme un crash soudain de processus ou un reset TCP). Un code 504 Gateway Timeout indique que le proxy s'est bien connecté au backend, mais que ce dernier a dépassé le délai d'attente configuré (par exemple proxy_read_timeout) pour répondre.

Quels codes de statut HTTP sont mis en cache par défaut selon la RFC 9111 ?▼

D'après la RFC 9111 §6.1, les codes définis comme pouvant être mis en cache par défaut (sauf directive contraire via les en-têtes Cache-Control) comprennent : 200 OK, 203 Non-Authoritative Information, 204 No Content, 206 Partial Content, 300 Multiple Choices, 301 Moved Permanently, 404 Not Found, 405 Method Not Allowed, 410 Gone, 414 URI Too Long et 501 Not Implemented. Tous les autres codes nécessitent des directives explicites telles que 'Cache-Control: public' ou max-age pour être enregistrés par les caches partagés.

Pourquoi les requêtes POST se transforment-elles en GET après une redirection 301 ou 302 ?▼

Historiquement, les premiers navigateurs web convertissaient automatiquement les requêtes POST en requêtes GET lors d'une redirection 301 ou 302 afin d'éviter la resoumission accidentelle de formulaires lors du suivi de l'en-tête Location. Bien que la RFC 7231 ait ultérieurement documenté cet usage de fait non conforme, les spécifications HTTP modernes ont officialisé les codes HTTP 307 Temporary Redirect et HTTP 308 Permanent Redirect (RFC 9110) pour interdire formellement toute modification de la méthode HTTP ou du corps de la requête lors d'une redirection.

Outils et utilitaires connexes

Tous les outils →